بستن
0 محصول
مشاهده سبد خرید
 حسین بهمنی

VLANبندی و دستورات مربوط به آن در سوئیچهای سیسکو
vlannameswitchport mode accessswitchport access vlanswitchport mode trunkswitchport trunk encapsulation dot1q (در سوئیچهای قدیمی)switchport trunk allowed vlanswitchport trunk native vlanshow vlan briefshow interfaces trunkshow running-config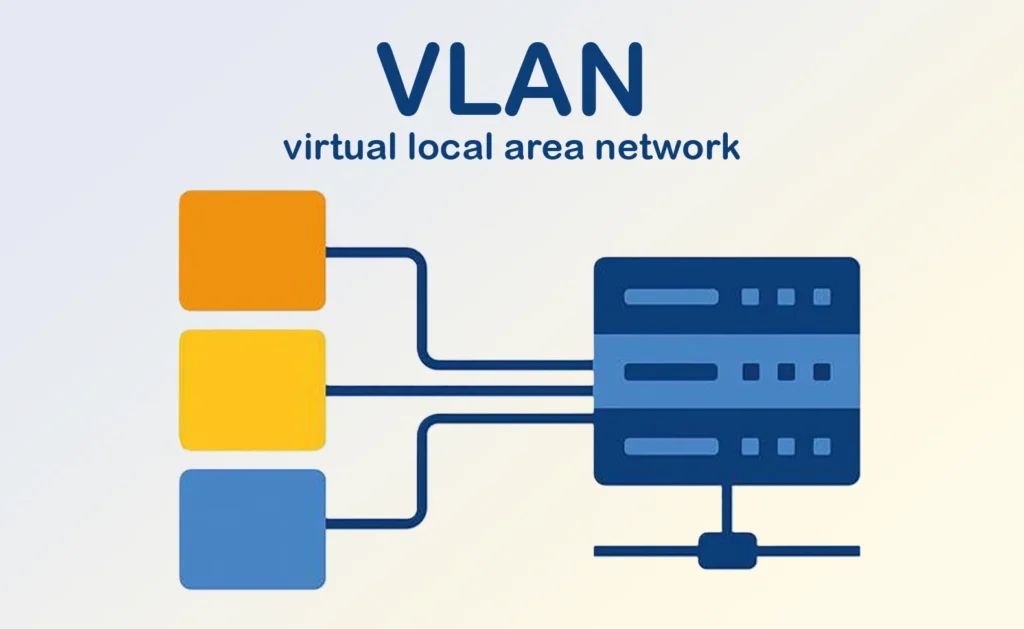
با گسترش شبکههای رایانهای و افزایش تعداد کاربران، تجهیزات و سرویسهای تحت شبکه، مدیریت و سازماندهی شبکه به یکی از مهمترین چالشهای مدیران شبکه تبدیل شده است. یکی از راهکارهای مؤثر برای افزایش کارایی، امنیت و سهولت مدیریت شبکه، استفاده از شبکههای محلی مجازی (Virtual Local Area Network یا VLAN) است.
VLAN فناوریای است که امکان تقسیم یک شبکه فیزیکی به چندین شبکه منطقی مستقل را فراهم میکند. در این روش، دستگاههایی که از نظر فیزیکی ممکن است در نقاط مختلف یک ساختمان یا سازمان قرار داشته باشند، میتوانند در یک VLAN مشترک قرار گیرند و همانند اعضای یک شبکه محلی واحد با یکدیگر ارتباط برقرار کنند. در مقابل، دستگاههای متعلق به VLANهای مختلف از یکدیگر جدا شده و برای برقراری ارتباط بین آنها به مسیریابی (Inter-VLAN Routing) نیاز است.
استفاده از VLAN مزایای متعددی دارد که از مهمترین آنها میتوان به افزایش امنیت شبکه، کاهش ترافیک Broadcast، بهبود عملکرد، سادهتر شدن مدیریت کاربران و تجهیزات، و انعطافپذیری بیشتر در طراحی و توسعه شبکه اشاره کرد. به همین دلیل، VLAN یکی از قابلیتهای اساسی در سوئیچهای مدیریتی، بهویژه سوئیچهای شرکت Cisco، محسوب میشود.
برای پیادهسازی VLAN در سوئیچهای Cisco، آشنایی با مفاهیم اولیه شبکه، نحوه پیکربندی سوئیچ، محیط خط فرمان (Cisco IOS CLI)، انواع پورتهای Access و Trunk، و دستورات مدیریتی مرتبط ضروری است. همچنین شناخت نحوه ایجاد، مدیریت و عیبیابی VLANها به مدیران شبکه کمک میکند تا شبکهای پایدار، ایمن و قابل توسعه طراحی و نگهداری کنند.
در این فصل، ابتدا با مفاهیم و اصول VLAN آشنا خواهیم شد و سپس نحوه ایجاد، پیکربندی، مدیریت و عیبیابی VLANها در سوئیچهای Cisco به همراه دستورات کاربردی و مثالهای عملی بررسی خواهد شد.
VLAN یا Virtual Local Area Network به معنای شبکه محلی مجازی است. VLAN فناوریای است که به مدیر شبکه اجازه میدهد یک شبکه فیزیکی را به چندین شبکه منطقی مستقل تقسیم کند. در این روش، دستگاههایی که در یک VLAN قرار دارند، میتوانند بدون توجه به محل اتصال فیزیکی خود، با یکدیگر ارتباط برقرار کنند؛ در حالی که ارتباط بین VLANهای مختلف تنها از طریق تجهیزات لایه سوم مانند روتر یا سوئیچ لایه ۳ امکانپذیر است.
استفاده از VLAN باعث افزایش امنیت، کاهش ترافیک Broadcast، بهبود عملکرد شبکه و سادهتر شدن مدیریت کاربران و تجهیزات میشود. به عنوان مثال، میتوان کاربران بخشهای مختلف یک سازمان مانند واحد مالی، منابع انسانی و فناوری اطلاعات را در VLANهای جداگانه قرار داد تا علاوه بر کاهش ترافیک غیرضروری، امنیت اطلاعات نیز افزایش یابد.
انواع VLAN
VLANها با توجه به کاربردشان به چند دسته تقسیم میشوند که مهمترین آنها عبارتاند از:
بهصورت پیشفرض تمامی پورتهای سوئیچهای Cisco عضو VLAN 1 هستند. این VLAN پس از راهاندازی اولیه سوئیچ بهطور خودکار وجود دارد و حذف آن امکانپذیر نیست.
این VLAN برای انتقال ترافیک داده کاربران مورد استفاده قرار میگیرد و رایجترین نوع VLAN در شبکههای سازمانی است.
برای انتقال ترافیک تلفنهای تحت شبکه (IP Phone) استفاده میشود. استفاده از Voice VLAN باعث میشود ترافیک صوتی با کیفیت بهتر و تأخیر کمتری منتقل شود.
این VLAN برای مدیریت تجهیزات شبکه مانند سوئیچها و دسترسی از طریق SSH، Telnet یا SNMP مورد استفاده قرار میگیرد. معمولاً برای افزایش امنیت، VLAN مدیریت از VLAN کاربران جدا در نظر گرفته میشود.
در لینکهای Trunk، فریمهایی که برچسب (Tag) ندارند متعلق به Native VLAN هستند. مقدار پیشفرض Native VLAN در سوئیچهای Cisco برابر VLAN 1 است، اما برای افزایش امنیت معمولاً مقدار دیگری برای آن انتخاب میشود.
Broadcast Domain و Collision Domain
Broadcast Domain محدودهای از شبکه است که پیامهای Broadcast در آن منتشر میشوند و تمامی دستگاههای موجود در آن پیام را دریافت میکنند. هر VLAN یک Broadcast Domain مستقل ایجاد میکند. بنابراین، پیامهای Broadcast تولیدشده در یک VLAN به VLANهای دیگر ارسال نمیشوند. این ویژگی باعث کاهش ترافیک غیرضروری و افزایش کارایی شبکه میشود.
Collision Domain بخشی از شبکه است که در آن احتمال برخورد (Collision) بستههای اطلاعاتی وجود دارد. در شبکههای قدیمی که از هاب (Hub) استفاده میشد، تمامی دستگاهها در یک Collision Domain قرار داشتند. اما در سوئیچها، هر پورت یک Collision Domain مستقل محسوب میشود؛ بنابراین احتمال برخورد دادهها به حداقل میرسد و عملکرد شبکه بهبود مییابد.
به طور خلاصه:
محدوده VLAN ID
برای شناسایی هر VLAN از یک شناسه عددی (VLAN ID) استفاده میشود. این شناسه هنگام ایجاد VLAN تعیین میشود و در شبکه برای تشخیص VLANها مورد استفاده قرار میگیرد.
محدودههای رایج VLAN ID عبارتاند از:
در طراحی شبکه، بهتر است برای هر واحد یا بخش سازمان یک VLAN با شناسه مشخص تعریف شود و از انتخاب شمارههای VLAN بر اساس یک الگوی استاندارد و مستند استفاده گردد تا مدیریت و عیبیابی شبکه سادهتر شود.
پس از آشنایی با مفاهیم پایه VLAN، مرحله بعدی ایجاد و مدیریت VLANها در سوئیچهای Cisco است. سوئیچهای سیسکو از سیستمعامل Cisco IOS استفاده میکنند و پیکربندی VLANها از طریق محیط خط فرمان (CLI) انجام میشود. مدیر شبکه میتواند VLANهای جدید ایجاد کرده، برای آنها نام تعیین کند، اطلاعات مربوط به VLANها را مشاهده کرده و در صورت نیاز آنها را حذف کند.
برای ایجاد یک VLAN جدید، ابتدا باید وارد حالت پیکربندی سراسری (Global Configuration Mode) شوید و سپس شناسه VLAN مورد نظر را تعریف کنید. هر VLAN با یک شناسه عددی (VLAN ID) مشخص میشود که در شبکه برای شناسایی آن استفاده میشود.
مراحل ایجاد یک VLAN به صورت زیر است:
Switch> enable
Switch# configure terminal
Switch(config)# vlan 10
Switch(config-vlan)# exit
در مثال بالا، VLAN شماره 10 بر روی سوئیچ ایجاد شده است. پس از وارد کردن دستور vlan 10، سوئیچ وارد حالت پیکربندی همان VLAN میشود و امکان انجام تنظیمات مربوط به آن را فراهم میکند.
برای سهولت در مدیریت شبکه، بهتر است برای هر VLAN یک نام متناسب با کاربرد آن انتخاب شود. نامگذاری VLAN باعث میشود مدیر شبکه در زمان مشاهده تنظیمات یا عیبیابی، راحتتر VLANها را شناسایی کند.
برای نامگذاری VLAN از دستور name استفاده میشود.
نمونه پیکربندی:
Switch(config)# vlan 10
Switch(config-vlan)# name Accounting
Switch(config-vlan)# exit
در این مثال، نام VLAN شماره 10 برابر Accounting انتخاب شده است که میتواند نشاندهنده واحد مالی سازمان باشد.
نمونهای از نامگذاری VLANها در یک سازمان:
| VLAN ID | نام VLAN | کاربرد |
|---|---|---|
| 10 | Accounting | واحد مالی |
| 20 | HR | منابع انسانی |
| 30 | IT | فناوری اطلاعات |
| 40 | Sales | واحد فروش |
استفاده از نامهای استاندارد و معنادار باعث افزایش خوانایی تنظیمات و سادهتر شدن مدیریت شبکه خواهد شد.
پس از ایجاد VLANها، میتوان با استفاده از دستورات نمایشی (Show Commands) اطلاعات مربوط به آنها را مشاهده کرد.
رایجترین دستور برای مشاهده VLANها عبارت است از:
Switch# show vlan briefاین دستور اطلاعات زیر را نمایش میدهد:
نمونه خروجی:
VLAN Name                             Status    Ports
---- -------------------------------- --------- -------------------
1    default                          active    Fa0/1, Fa0/2
10   Accounting                       active
20   HR                               active
30   IT                               active
این دستور یکی از مهمترین دستورات بررسی وضعیت VLANها محسوب میشود و در مراحل عیبیابی نیز کاربرد فراوانی دارد.
در صورتی که دیگر نیازی به یک VLAN وجود نداشته باشد، میتوان آن را از سوئیچ حذف کرد. برای این کار از دستور no vlan استفاده میشود.
نمونه دستور:
Switch(config)# no vlan 20با اجرای این دستور، VLAN شماره 20 از سوئیچ حذف میشود. البته حذف VLAN باعث تغییر خودکار تنظیمات پورتهایی که عضو آن بودهاند نمیشود و لازم است وضعیت این پورتها نیز بررسی و در صورت نیاز مجدداً پیکربندی شوند.
پس از حذف VLAN، میتوان با اجرای دستور زیر از حذف شدن آن اطمینان حاصل کرد:
Switch# show vlan briefاگر VLAN موردنظر در خروجی این دستور نمایش داده نشود، حذف آن با موفقیت انجام شده
پس از ایجاد VLANها، لازم است پورتهای سوئیچ به VLANهای مورد نظر اختصاص داده شوند تا دستگاههای متصل به آنها بتوانند در شبکه منطقی مربوطه فعالیت کنند. در سوئیچهای Cisco، پورتها به دو حالت اصلی Access و Trunk پیکربندی میشوند. پورتهای Access معمولاً برای اتصال دستگاههای انتهایی مانند رایانهها، چاپگرها، دوربینهای تحت شبکه و تلفنهای IP مورد استفاده قرار میگیرند.
Access Port پورتی از سوئیچ است که تنها عضو یک VLAN میباشد و تمامی فریمهای ارسالی و دریافتی از طریق آن متعلق به همان VLAN هستند. زمانی که یک دستگاه مانند رایانه به Access Port متصل میشود، نیازی به آگاهی از مفهوم VLAN ندارد و دادهها را بهصورت معمولی ارسال و دریافت میکند. سوئیچ پس از دریافت فریم، آن را به VLAN مربوط به آن پورت اختصاص میدهد.
به طور معمول، پورتهای متصل به تجهیزات زیر بهصورت Access پیکربندی میشوند:
استفاده از Access Port باعث میشود کاربران تنها به VLAN اختصاصیافته خود دسترسی داشته باشند و از ارسال مستقیم ترافیک به سایر VLANها جلوگیری شود.
برای قرار دادن یک پورت در یک VLAN مشخص، ابتدا باید حالت پورت را به Access تغییر داد و سپس شماره VLAN مورد نظر را به آن اختصاص داد.
به عنوان مثال، فرض کنید VLAN شماره 10 با نام Accounting قبلاً ایجاد شده است و قصد داریم پورت FastEthernet 0/1 را به این VLAN اختصاص دهیم.
دستورات زیر این کار را انجام میدهند:
Switch> enable
Switch# configure terminal
Switch(config)# interface FastEthernet0/1
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10
Switch(config-if)# no shutdown
Switch(config-if)# exit
در این پیکربندی:
interface FastEthernet0/1 وارد تنظیمات پورت مورد نظر میشود.switchport mode access حالت پورت را به Access تغییر میدهد.switchport access vlan 10 پورت را عضو VLAN شماره 10 میکند.no shutdown در صورت غیرفعال بودن پورت، آن را فعال میکند.از این پس، هر دستگاهی که به این پورت متصل شود، عضو VLAN 10 خواهد بود و ترافیک آن در همان VLAN منتقل میشود.
در بسیاری از شبکهها لازم است چندین پورت به یک VLAN اختصاص داده شوند. برای انجام این کار میتوان از قابلیت Interface Range استفاده کرد.
به عنوان مثال، برای قرار دادن پورتهای FastEthernet0/1 تا FastEthernet0/10 در VLAN شماره 20، از دستورات زیر استفاده میشود:
Switch(config)# interface range FastEthernet0/1 - 10
Switch(config-if-range)# switchport mode access
Switch(config-if-range)# switchport access vlan 20
Switch(config-if-range)# no shutdown
این روش باعث صرفهجویی در زمان شده و مدیریت تعداد زیادی از پورتها را آسانتر میکند.
پس از پیکربندی، لازم است صحت تنظیمات بررسی شود. سیستمعامل Cisco IOS دستورات مختلفی برای مشاهده وضعیت پورتها و VLANها در اختیار مدیر شبکه قرار میدهد.
برای مشاهده اطلاعات VLANها از دستور زیر استفاده میشود:
Switch# show vlan briefاین دستور VLANهای موجود و پورتهای عضو هر VLAN را نمایش میدهد.
برای مشاهده تنظیمات یک پورت خاص نیز میتوان از دستور زیر استفاده کرد:
Switch# show interfaces FastEthernet0/1 switchportاین دستور اطلاعاتی مانند موارد زیر را نمایش میدهد:
همچنین برای مشاهده وضعیت کلی پورتهای سوئیچ میتوان از دستور زیر استفاده کرد:
Switch# show interfaces statusاین دستور وضعیت فعال یا غیرفعال بودن پورتها، سرعت، نوع اتصال و VLAN هر پورت را نمایش میدهد و در عیبیابی بسیار کاربردی است.
در شبکههای مبتنی بر VLAN، معمولاً بیش از یک سوئیچ مورد استفاده قرار میگیرد. اگر هر VLAN بخواهد از طریق یک کابل مجزا بین سوئیچها منتقل شود، به تعداد زیادی پورت و کابل نیاز خواهد بود که از نظر هزینه و مدیریت، مناسب نیست. برای حل این مشکل از لینک Trunk استفاده میشود.
لینک Trunk این امکان را فراهم میکند که ترافیک چندین VLAN بهصورت همزمان از طریق یک لینک فیزیکی بین دو سوئیچ یا بین یک سوئیچ و یک روتر یا سوئیچ لایه ۳ منتقل شود. به همین دلیل، Trunk یکی از مهمترین قابلیتهای سوئیچهای سیسکو در پیادهسازی شبکههای مبتنی بر VLAN است.
Trunk نوعی لینک ارتباطی است که قادر به انتقال ترافیک چندین VLAN از طریق یک پورت فیزیکی است. برخلاف Access Port که تنها به یک VLAN اختصاص دارد، Trunk Port میتواند بستههای مربوط به VLANهای مختلف را حمل کند.
هنگامی که یک فریم از طریق لینک Trunk ارسال میشود، سوئیچ اطلاعاتی به نام VLAN Tag را به آن اضافه میکند تا سوئیچ مقصد بتواند تشخیص دهد فریم متعلق به کدام VLAN است. پس از دریافت فریم، سوئیچ مقصد برچسب VLAN را بررسی کرده و آن را به VLAN مربوطه هدایت میکند.
از لینک Trunk معمولاً در موارد زیر استفاده میشود:
استاندارد IEEE 802.1Q رایجترین پروتکل برای پیادهسازی Trunk در شبکههای امروزی است. این استاندارد با افزودن یک برچسب (Tag) به فریم اترنت، شماره VLAN را مشخص میکند.
برچسب 802.1Q شامل اطلاعاتی مانند موارد زیر است:
در سوئیچهای جدید Cisco، استاندارد 802.1Q بهصورت پیشفرض برای لینکهای Trunk استفاده میشود و در بسیاری از مدلها نیازی به تعیین نوع Encapsulation وجود ندارد.
مزایای استفاده از IEEE 802.1Q عبارتاند از:
برای تبدیل یک پورت به Trunk باید وارد حالت پیکربندی همان پورت شده و حالت آن را به Trunk تغییر داد.
نمونه پیکربندی:
Switch> enable
Switch# configure terminal
Switch(config)# interface GigabitEthernet0/1
Switch(config-if)# switchport mode trunk
Switch(config-if)# no shutdown
Switch(config-if)# exit
در این مثال:
switchport mode trunk پورت را در حالت Trunk قرار میدهد.no shutdown پورت را فعال میکند.پس از انجام این تنظیمات، پورت قادر خواهد بود ترافیک چندین VLAN را منتقل کند.
برای مشاهده وضعیت لینک Trunk از دستور زیر استفاده میشود:
Switch# show interfaces trunkاین دستور اطلاعاتی مانند پورتهای Trunk، VLANهای مجاز، Native VLAN و وضعیت عملیاتی لینک را نمایش میدهد
بهطور پیشفرض، تمامی VLANهای موجود اجازه عبور از لینک Trunk را دارند. اما در بسیاری از شبکهها تنها برخی VLANها باید بین سوئیچها منتقل شوند. محدود کردن VLANهای مجاز علاوه بر افزایش امنیت، باعث کاهش ترافیک غیرضروری نیز میشود.
برای تعیین VLANهای مجاز از دستور زیر استفاده میشود:
Switch(config)# interface GigabitEthernet0/1
Switch(config-if)# switchport trunk allowed vlan 10,20,30
در این مثال، تنها VLANهای 10، 20 و 30 مجاز به عبور از این لینک هستند و سایر VLANها از این مسیر منتقل نخواهند شد.
برای افزودن VLAN جدید به لیست VLANهای مجاز میتوان از دستور زیر استفاده کرد:
Switch(config-if)# switchport trunk allowed vlan add 40برای حذف یک VLAN از لیست نیز از دستور زیر استفاده میشود:
Switch(config-if)# switchport trunk allowed vlan remove 20مدیریت صحیح VLANهای مجاز، یکی از روشهای مؤثر برای افزایش امنیت و بهینهسازی عملکرد شبکه است.
در لینک Trunk، بیشتر فریمها دارای برچسب 802.1Q هستند، اما برخی فریمها بدون برچسب (Untagged) ارسال میشوند. این فریمها به Native VLAN تعلق دارند.
بهصورت پیشفرض، VLAN 1 بهعنوان Native VLAN در سوئیچهای Cisco در نظر گرفته میشود. با این حال، به دلایل امنیتی توصیه میشود از VLAN 1 برای Native VLAN استفاده نشود و یک VLAN مجزا برای این منظور تعریف گردد.
برای تغییر Native VLAN از دستور زیر استفاده میشود:
Switch(config)# interface GigabitEthernet0/1
Switch(config-if)# switchport trunk native vlan 99
در این مثال، VLAN شماره 99 بهعنوان Native VLAN تنظیم شده است.
نکته مهم این است که مقدار Native VLAN باید در هر دو سمت لینک Trunk یکسان باشد. در غیر این صورت، سوئیچها پیام Native VLAN Mismatch را نمایش داده و ممکن است ارتباط بین VLANها با اختلال مواجه شود.
سیستمعامل Cisco IOS مجموعهای از دستورات را برای ایجاد، پیکربندی، مدیریت و عیبیابی VLANها در اختیار مدیران شبکه قرار میدهد. آشنایی با این دستورات برای راهاندازی صحیح شبکههای مبتنی بر VLAN ضروری است. در این بخش، مهمترین دستورات مربوط به VLAN همراه با توضیح و نمونه استفاده معرفی میشوند.
vlanاین دستور برای ایجاد یک VLAN جدید یا ورود به حالت پیکربندی یک VLAN موجود استفاده میشود. پس از اجرای این دستور، سوئیچ وارد محیط پیکربندی VLAN شده و امکان انجام تنظیماتی مانند نامگذاری VLAN فراهم میشود.
ساختار دستور:
Switch(config)# vlan <VLAN-ID>مثال:
Switch(config)# vlan 10در این مثال، VLAN شماره 10 ایجاد شده یا در صورت وجود، برای ویرایش انتخاب میشود.
nameاین دستور برای تعیین یا تغییر نام یک VLAN استفاده میشود. انتخاب نام مناسب برای VLANها باعث میشود مدیریت و عیبیابی شبکه سادهتر شود.
ساختار دستور:
Switch(config-vlan)# name <VLAN-NAME>مثال:
Switch(config-vlan)# name Accountingدر این مثال، نام VLAN شماره 10 به Accounting تغییر داده میشود.
switchport mode accessاین دستور حالت یک پورت را به Access تغییر میدهد. پورتهای Access تنها عضو یک VLAN هستند و معمولاً برای اتصال رایانهها، چاپگرها و سایر تجهیزات کاربران استفاده میشوند.
ساختار دستور:
Switch(config-if)# switchport mode accessمثال:
Switch(config)# interface FastEthernet0/5
Switch(config-if)# switchport mode accessswitchport access vlanپس از قرار دادن پورت در حالت Access، با این دستور میتوان آن را به یک VLAN مشخص اختصاص داد.
ساختار دستور:
Switch(config-if)# switchport access vlan <VLAN-ID>مثال:
Switch(config-if)# switchport access vlan 20در این مثال، پورت عضو VLAN شماره 20 خواهد شد.
switchport mode trunkاین دستور پورت را در حالت Trunk قرار میدهد تا بتواند ترافیک چندین VLAN را از طریق یک لینک فیزیکی منتقل کند.
ساختار دستور:
Switch(config-if)# switchport mode trunkمثال:
Switch(config)# interface GigabitEthernet0/1
Switch(config-if)# switchport mode trunk
این دستور معمولاً برای اتصال بین دو سوئیچ یا بین سوئیچ و روتر استفاده میشود.
switchport trunk encapsulation dot1qدر برخی از سوئیچهای قدیمی Cisco، قبل از فعال کردن Trunk باید نوع Encapsulation مشخص شود. امروزه در بسیاری از سوئیچهای جدید این دستور حذف شده و تنها از استاندارد IEEE 802.1Q پشتیبانی میشود.
ساختار دستور:
Switch(config-if)# switchport trunk encapsulation dot1qمثال:
Switch(config)# interface GigabitEthernet0/1
Switch(config-if)# switchport trunk encapsulation dot1q
Switch(config-if)# switchport mode trunkswitchport trunk allowed vlanاین دستور مشخص میکند که کدام VLANها اجازه عبور از لینک Trunk را داشته باشند. بهطور پیشفرض، همه VLANها مجاز هستند.
ساختار دستور:
Switch(config-if)# switchport trunk allowed vlan <VLAN-LIST>مثال:
Switch(config-if)# switchport trunk allowed vlan 10,20,30در این مثال، تنها VLANهای 10، 20 و 30 از این لینک عبور خواهند کرد.
switchport trunk native vlanاین دستور برای تعیین Native VLAN در یک لینک Trunk استفاده میشود. فریمهایی که بدون برچسب (Untagged) ارسال میشوند، متعلق به Native VLAN هستند.
ساختار دستور:
Switch(config-if)# switchport trunk native vlan <VLAN-ID>مثال:
Switch(config-if)# switchport trunk native vlan 99در این مثال، VLAN شماره 99 بهعنوان Native VLAN تنظیم شده است.
show vlan briefاین دستور یکی از مهمترین دستورات بررسی وضعیت VLANها است و اطلاعاتی مانند شماره VLAN، نام، وضعیت و پورتهای عضو هر VLAN را نمایش میدهد.
ساختار دستور:
Switch# show vlan briefنمونه خروجی:
VLAN Name                             Status    Ports
---- -------------------------------- --------- ------------------
1    default                          active    Fa0/1, Fa0/2
10   Accounting                       active    Fa0/3, Fa0/4
20   HR                               active    Fa0/5
این دستور معمولاً پس از ایجاد یا تغییر تنظیمات VLAN برای بررسی صحت پیکربندی استفاده میشود.
show interfaces trunkاین دستور وضعیت تمامی لینکهای Trunk موجود در سوئیچ را نمایش میدهد.
ساختار دستور:
Switch# show interfaces trunkاطلاعات نمایش دادهشده شامل موارد زیر است:
این دستور در عیبیابی مشکلات مربوط به Trunk بسیار کاربردی است.
show running-configاین دستور پیکربندی جاری (Running Configuration) سوئیچ را نمایش میدهد. مدیر شبکه میتواند با استفاده از آن تمامی تنظیمات مربوط به VLANها، پورتهای Access و Trunk را بررسی کند.
ساختار دستور:
Switch# show running-configبرای مشاهده تنظیمات یک پورت خاص نیز میتوان از بخش مربوط به همان رابط در خروجی این دستور استفاده کرد.
پس از ایجاد و پیکربندی VLANها، لازم است وضعیت آنها بهصورت دورهای بررسی شود تا از عملکرد صحیح شبکه اطمینان حاصل گردد. در بسیاری از موارد، مشکلات ارتباطی در شبکههای مبتنی بر VLAN ناشی از پیکربندی نادرست پورتها، لینکهای Trunk یا تنظیمات VLAN است. مدیر شبکه باید بتواند با استفاده از دستورات Cisco IOS، وضعیت شبکه را بررسی کرده و در کوتاهترین زمان ممکن مشکلات را شناسایی و برطرف کند.
اولین مرحله در عیبیابی، اطمینان از ایجاد صحیح VLANها و عضویت پورتها در VLAN مورد نظر است. برای این منظور از دستور زیر استفاده میشود:
Switch# show vlan briefاین دستور اطلاعات زیر را نمایش میدهد:
با بررسی خروجی این دستور میتوان اطمینان حاصل کرد که VLAN مورد نظر ایجاد شده و پورتهای صحیح به آن اختصاص یافتهاند.
همچنین برای مشاهده تنظیمات یک پورت خاص میتوان از دستور زیر استفاده کرد:
Switch# show interfaces FastEthernet0/1 switchportاین دستور نوع پورت، VLAN اختصاصیافته، وضعیت عملیاتی و سایر تنظیمات مربوط به آن را نمایش میدهد.
در شبکههایی که از چندین سوئیچ استفاده میشود، عملکرد صحیح لینکهای Trunk اهمیت زیادی دارد. اگر لینک Trunk بهدرستی پیکربندی نشده باشد، ارتباط بین VLANهای موجود در سوئیچهای مختلف برقرار نخواهد شد.
برای بررسی وضعیت Trunk از دستور زیر استفاده میشود:
Switch# show interfaces trunkاین دستور اطلاعاتی مانند موارد زیر را نمایش میدهد:
اگر پورت موردنظر در خروجی این دستور نمایش داده نشود، ممکن است در حالت Access قرار داشته باشد یا پیکربندی Trunk بهدرستی انجام نشده باشد.
در زمان پیادهسازی و مدیریت VLANها ممکن است مشکلات مختلفی به وجود آید که برخی از رایجترین آنها عبارتاند از:
اگر یک پورت به VLAN اشتباهی اختصاص داده شود، دستگاه متصل به آن قادر به برقراری ارتباط با سایر اعضای VLAN مورد نظر نخواهد بود.
راهحل:
بررسی تنظیمات پورت با دستور:
Switch# show vlan briefو در صورت نیاز، اختصاص مجدد پورت به VLAN صحیح.
اگر یکی از دو طرف لینک در حالت Access و طرف دیگر در حالت Trunk باشد، ارتباط بین سوئیچها با مشکل مواجه خواهد شد.
راهحل:
بررسی وضعیت Trunk با دستور:
Switch# show interfaces trunkو اطمینان از اینکه هر دو سمت لینک در حالت Trunk قرار دارند.
اگر مقدار Native VLAN در دو سمت لینک Trunk متفاوت باشد، سوئیچ پیام Native VLAN Mismatch را نمایش میدهد و ممکن است برخی بستهها بهدرستی منتقل نشوند.
راهحل:
تنظیم یکسان Native VLAN در هر دو سمت لینک Trunk.
گاهی VLAN مورد نظر در لیست VLANهای مجاز برای عبور از لینک Trunk قرار ندارد؛ در نتیجه ترافیک آن VLAN بین سوئیچها منتقل نمیشود.
راهحل:
بررسی VLANهای مجاز با دستور:
Switch# show interfaces trunkو در صورت نیاز، افزودن VLAN موردنظر:
Switch(config-if)# switchport trunk allowed vlan add 30ممکن است پورت سوئیچ در وضعیت Shutdown قرار داشته باشد و هیچ ارتباطی برقرار نشود.
راهحل:
Switch(config)# interface FastEthernet0/1
Switch(config-if)# no shutdown
سپس وضعیت پورت را با دستور زیر بررسی کنید:
Switch# show interfaces statusاگر VLAN مورد نظر روی سوئیچ ایجاد نشده باشد، امکان اختصاص پورت به آن وجود نخواهد داشت.
راهحل:
بررسی VLANهای موجود:
Switch# show vlan briefدر صورت نیاز، VLAN را ایجاد کنید:
Switch(config)# vlan 30برای شناسایی و رفع مشکلات VLAN، بهتر است مراحل زیر بهترتیب انجام شوند:
show running-config.ping بین دستگاههای موجود در یک VLAN.Switch# show loggingاین مراحل به مدیر شبکه کمک میکنند تا علت بروز مشکل را بهصورت مرحلهبهمرحله شناسایی کرده و در کمترین زمان ممکن آن را برطرف کند.
در این بخش، یک سناریوی عملی برای پیادهسازی VLAN در سوئیچهای Cisco ارائه میشود. هدف از این سناریو، آشنایی با مراحل ایجاد VLAN، اختصاص پورتها به VLANهای مختلف، برقراری ارتباط بین دو سوئیچ از طریق لینک Trunk و بررسی صحت عملکرد شبکه است.
فرض کنید یک سازمان دارای دو سوئیچ Cisco است که کاربران آن در سه واحد مختلف فعالیت میکنند:
برای افزایش امنیت، کاهش ترافیک Broadcast و مدیریت بهتر شبکه، تصمیم گرفته میشود هر واحد در یک VLAN مجزا قرار گیرد.
در این سناریو VLANهای زیر ایجاد میشوند:
| شماره VLAN | نام VLAN | واحد سازمانی |
|---|---|---|
| 10 | Accounting | مالی |
| 20 | HR | منابع انسانی |
| 30 | IT | فناوری اطلاعات |
دو سوئیچ از طریق پورت GigabitEthernet0/1 به یکدیگر متصل شدهاند و این لینک بهصورت Trunk پیکربندی خواهد شد.
ابتدا VLANهای موردنیاز بر روی هر دو سوئیچ ایجاد میشوند.
Switch(config)# vlan 10
Switch(config-vlan)# name Accounting

Switch(config)# vlan 20
Switch(config-vlan)# name HR

Switch(config)# vlan 30
Switch(config-vlan)# name IT
پس از ایجاد VLANها، با اجرای دستور زیر میتوان از صحت ایجاد آنها اطمینان حاصل کرد:
Switch# show vlan briefدر این مرحله، پورتهای متصل به کاربران هر واحد به VLAN مربوطه اختصاص داده میشوند.
به عنوان مثال:
نمونه پیکربندی:
Switch(config)# interface FastEthernet0/1
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10

Switch(config)# interface FastEthernet0/2
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 20

Switch(config)# interface FastEthernet0/3
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 30
اکنون هر کاربر با اتصال به پورت مربوطه، عضو VLAN اختصاصیافته خود خواهد بود و ترافیک او تنها در همان VLAN منتقل میشود.
برای انتقال ترافیک VLANها بین دو سوئیچ، باید لینک ارتباطی بین آنها در حالت Trunk قرار گیرد.
فرض میکنیم دو سوئیچ از طریق پورت GigabitEthernet0/1 به یکدیگر متصل هستند.
پیکربندی Trunk بر روی هر دو سوئیچ:
Switch(config)# interface GigabitEthernet0/1
Switch(config-if)# switchport mode trunk
Switch(config-if)# switchport trunk allowed vlan 10,20,30
Switch(config-if)# no shutdown
پس از انجام تنظیمات، وضعیت لینک با دستور زیر بررسی میشود:
Switch# show interfaces trunkدر خروجی این دستور باید مشاهده شود که پورت GigabitEthernet0/1 در حالت Trunk قرار دارد و VLANهای 10، 20 و 30 مجاز به عبور از آن هستند.
پس از پایان پیکربندی، لازم است عملکرد شبکه بررسی شود تا از صحت تنظیمات اطمینان حاصل گردد.
ابتدا وضعیت VLANها بررسی میشود:
Switch# show vlan briefسپس وضعیت پورتها:
Switch# show interfaces statusو در نهایت وضعیت لینک Trunk:
Switch# show interfaces trunkپس از اطمینان از صحت تنظیمات، میتوان ارتباط بین رایانهها را آزمایش کرد.
نتایج مورد انتظار عبارتاند از:
در صورتی که نیاز باشد کاربران VLANهای مختلف با یکدیگر ارتباط داشته باشند، باید از Inter-VLAN Routing با استفاده از یک روتر یا سوئیچ لایه ۳ استفاده شود.
پیادهسازی صحیح VLAN تنها به ایجاد و پیکربندی آن محدود نمیشود، بلکه رعایت مجموعهای از اصول و استانداردها نقش مهمی در افزایش امنیت، کارایی، پایداری و سهولت مدیریت شبکه دارد. استفاده از بهترین روشها (Best Practices) باعث میشود شبکه در زمان توسعه، نگهداری و عیبیابی با مشکلات کمتری مواجه شود. در این بخش، مهمترین این اصول بررسی میشوند.
یکی از مهمترین اصول مدیریت شبکه، استفاده از نامهای استاندارد و معنادار برای VLANها است. نام VLAN باید به گونهای انتخاب شود که کاربرد یا واحد سازمانی مربوط به آن را بهوضوح مشخص کند. این کار باعث میشود مدیران شبکه در زمان پیکربندی، عیبیابی و توسعه شبکه، بتوانند VLANها را بهسرعت شناسایی کنند.
به عنوان نمونه:
| VLAN ID | نام VLAN | کاربرد |
|---|---|---|
| 10 | Accounting | واحد مالی |
| 20 | HR | منابع انسانی |
| 30 | IT | فناوری اطلاعات |
| 40 | Sales | واحد فروش |
| 50 | Guest | کاربران مهمان |
در انتخاب نام VLANها بهتر است موارد زیر رعایت شود:
امنیت یکی از مهمترین دلایل استفاده از VLAN در شبکههای سازمانی است. با این حال، پیکربندی نادرست VLANها میتواند باعث ایجاد آسیبپذیریهای امنیتی شود. بنابراین رعایت نکات زیر توصیه میشود:
در سوئیچهای Cisco، VLAN 1 بهصورت پیشفرض وجود دارد و بسیاری از پروتکلهای مدیریتی از آن استفاده میکنند. به همین دلیل، توصیه میشود کاربران عادی در VLAN 1 قرار نگیرند و برای آنها VLANهای مجزایی ایجاد شود.
Native VLAN بهصورت پیشفرض برابر با VLAN 1 است. برای کاهش احتمال حملاتی مانند VLAN Hopping، بهتر است یک VLAN اختصاصی و بدون کاربر بهعنوان Native VLAN انتخاب شود.
بهطور پیشفرض، تمامی VLANها از لینک Trunk عبور میکنند. برای افزایش امنیت و کاهش ترافیک غیرضروری، بهتر است تنها VLANهای موردنیاز اجازه عبور از لینک Trunk را داشته باشند.
پورتهایی که مورد استفاده قرار نمیگیرند، بهتر است غیرفعال (Shutdown) شوند تا از اتصال غیرمجاز دستگاهها جلوگیری شود.
نمونه دستور:
Switch(config)# interface FastEthernet0/24
Switch(config-if)# shutdownبرای دسترسی مدیریتی به سوئیچها، بهتر است یک VLAN جداگانه برای مدیریت تجهیزات شبکه در نظر گرفته شود. این کار باعث افزایش امنیت دسترسیهای مدیریتی خواهد شد.
فعالسازی قابلیتهایی مانند Port Security، BPDU Guard، DHCP Snooping و Dynamic ARP Inspection (DAI) میتواند از بسیاری از حملات لایه دوم جلوگیری کرده و امنیت شبکه را افزایش دهد.
یکی از عوامل موفقیت در مدیریت شبکههای بزرگ، مستندسازی دقیق تنظیمات است. هرگونه تغییر در VLANها باید ثبت و نگهداری شود تا در آینده امکان پیگیری و عیبیابی وجود داشته باشد.
مواردی که بهتر است مستندسازی شوند عبارتاند از:
علاوه بر مستندسازی، رعایت نکات زیر نیز توصیه میشود:
show vlan brief و show interfaces trunk.رعایت بهترین روشها در طراحی و مدیریت VLANها موجب افزایش امنیت، بهبود عملکرد و سادهتر شدن مدیریت شبکه میشود. انتخاب نامهای استاندارد، جداسازی منطقی کاربران، محدود کردن دسترسیها، استفاده از تنظیمات امنیتی مناسب و مستندسازی دقیق، از مهمترین اقداماتی هستند که هر مدیر شبکه باید در پیادهسازی VLANها مدنظر قرار دهد. پایبندی به این اصول، علاوه بر کاهش احتمال بروز خطا، فرآیند توسعه، نگهداری و عیبیابی شبکه را نیز سادهتر و کارآمدتر میسازد.

