بستن
0 محصول
مشاهده سبد خرید
 حسین بهمنی
آموزش کامل مدل OSI با مثال کاربردی
قبل از اینکه با جزئیات هفت لایه مدل OSI آشنا شوید، بهتر است بدانید این مدل چرا ایجاد شد و چه مشکلی را در دنیای شبکههای کامپیوتری حل کرد. در گذشته هر شرکت سازنده تجهیزات شبکه از استانداردها و پروتکلهای اختصاصی خود استفاده میکرد. به همین دلیل، برقراری ارتباط بین تجهیزات تولیدکنندگان مختلف با مشکلات زیادی همراه بود و در بسیاری از موارد دستگاهها قادر به تبادل اطلاعات با یکدیگر نبودند.
مدل OSI که مخفف Open Systems Interconnection یا «مدل اتصال سیستمهای باز» است، بهعنوان یک استاندارد مرجع برای طراحی، پیادهسازی و عیبیابی شبکههای کامپیوتری معرفی شد. این مدل فرآیند انتقال داده را به ۷ لایه مجزا تقسیم میکند تا هر لایه وظیفه مشخصی داشته باشد و بتواند مستقل از سایر لایهها عمل کند. این ساختار لایهای باعث میشود توسعه، نگهداری و رفع اشکال شبکه بسیار سادهتر و منظمتر انجام شود.
هدف اصلی از طراحی مدل OSI، ایجاد یک زبان مشترک میان تولیدکنندگان تجهیزات شبکه و توسعهدهندگان نرمافزار بود. به کمک این استاندارد، تجهیزاتی مانند روتر، سوئیچ، سرور و رایانهها میتوانند با وجود تفاوت در برند یا سیستمعامل، ارتباط قابل اعتمادی با یکدیگر برقرار کنند. همچنین متخصصان شبکه با استفاده از مدل OSI میتوانند محل بروز مشکلات را سریعتر شناسایی کرده و فرآیند عیبیابی را بهصورت مرحلهبهمرحله انجام دهند.
برای درک بهتر، فرض کنید قصد دارید یک فایل را از رایانه خود به یک سرور ارسال کنید. این اطلاعات قبل از رسیدن به مقصد از چندین مرحله مختلف عبور میکنند؛ از تبدیل داده به سیگنالهای قابل انتقال گرفته تا آدرسدهی، مسیریابی، کنترل خطا و در نهایت نمایش اطلاعات در برنامه مقصد. مدل OSI این مراحل را به هفت لایه تقسیم کرده است تا نقش هر بخش بهطور دقیق مشخص باشد.
اگرچه امروزه در شبکههای واقعی بیشتر از مدل TCP/IP استفاده میشود، اما مدل OSI همچنان یکی از مهمترین مباحث آموزشی در حوزه شبکه است. تقریباً تمامی دورههای آموزشی شبکه، از جمله +Network، CCNA و MikroTik MTCNA، آموزش مفاهیم خود را بر اساس این مدل آغاز میکنند؛ زیرا درک صحیح آن، یادگیری پروتکلها، تجهیزات شبکه و روشهای عیبیابی را بسیار آسانتر میکند.
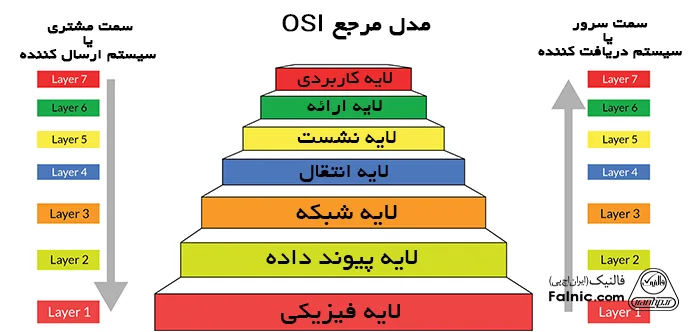
مدل OSI از هفت لایه تشکیل شده است که هر کدام مسئول انجام بخشی از فرآیند انتقال داده در شبکه هستند. این تقسیمبندی باعث میشود وظایف شبکه بهصورت منظم و استاندارد انجام شوند و هر لایه بدون وابستگی مستقیم به جزئیات لایههای دیگر، وظیفه خود را انجام دهد. دادهها هنگام ارسال از دستگاه مبدأ، از لایه هفتم به سمت لایه اول حرکت میکنند و پس از عبور از بستر شبکه، در دستگاه مقصد از لایه اول به سمت لایه هفتم پردازش میشوند.
هر یک از لایههای مدل OSI وظایف مشخصی بر عهده دارند که عبارتاند از:
پایینترین لایه مدل OSI است و مسئول انتقال بیتهای خام از طریق رسانههای ارتباطی مانند کابل شبکه، فیبر نوری یا امواج بیسیم است. این لایه با ولتاژ، سیگنال، سرعت انتقال داده، نوع کابل و کانکتورها سروکار دارد.
این لایه دادههای دریافتی از لایه شبکه را به فریم تبدیل کرده و با استفاده از آدرس MAC، ارتباط بین دو دستگاه متصل به یک شبکه محلی را برقرار میکند. همچنین تشخیص برخی خطاهای انتقال و کنترل دسترسی به رسانه نیز از وظایف این لایه است.
وظیفه اصلی این لایه، آدرسدهی منطقی و مسیریابی بستههای اطلاعاتی است. پروتکل IP در این لایه فعالیت میکند و روترها با استفاده از اطلاعات این لایه بهترین مسیر را برای انتقال داده انتخاب میکنند.
این لایه ارتباطی مطمئن بین مبدأ و مقصد برقرار میکند. تقسیم دادهها به قطعات کوچک، شمارهگذاری، کنترل خطا، کنترل جریان و ارسال مجدد بستههای از دست رفته از مهمترین وظایف آن است. پروتکلهای TCP و UDP در این لایه قرار دارند.
لایه نشست مسئول ایجاد، مدیریت و پایان دادن به ارتباط بین دو برنامه یا دو سیستم است. این لایه تضمین میکند که ارتباط در طول تبادل اطلاعات پایدار باقی بماند و در صورت قطع ارتباط، امکان بازیابی جلسه وجود داشته باشد.
این لایه وظیفه تبدیل قالب دادهها را بر عهده دارد تا سیستمهای مختلف بتوانند اطلاعات را بهدرستی درک کنند. عملیات رمزنگاری، رمزگشایی، فشردهسازی و تبدیل فرمت دادهها نیز در این لایه انجام میشود.
بالاترین لایه مدل OSI است و مستقیماً با نرمافزارها و کاربران در ارتباط است. سرویسهایی مانند مرور وب، ارسال ایمیل، انتقال فایل و دسترسی به منابع شبکه از طریق این لایه ارائه میشوند. پروتکلهایی مانند HTTP، HTTPS، FTP، SMTP و DNS در این بخش مورد استفاده قرار میگیرند.
شناخت دقیق وظایف هر یک از این هفت لایه، پایهایترین مهارت برای یادگیری شبکههای کامپیوتری است. با تسلط بر مدل OSI میتوان عملکرد تجهیزات شبکه مانند سوئیچ، روتر، فایروال و سرورها را بهتر درک کرد و هنگام بروز مشکل، محل دقیق خطا را سریعتر شناسایی و برطرف نمود.
لایه فیزیکی یا Physical Layer اولین و پایینترین لایه در مدل OSI است و وظیفه اصلی آن انتقال بیتهای خام (0 و 1) بین دستگاههای شبکه است. در این لایه، دادهها هنوز به صورت فریم یا بستههای شبکه پردازش نشدهاند، بلکه تنها به شکل سیگنالهای الکتریکی، نوری یا امواج رادیویی روی بستر ارتباطی منتقل میشوند. به عبارت دیگر، هر چیزی که به انتقال فیزیکی اطلاعات مربوط باشد، در حوزه وظایف این لایه قرار میگیرد.
لایه فیزیکی مشخص میکند که اطلاعات چگونه روی رسانه انتقال ارسال شوند. این موضوع شامل نوع کابل، نوع کانکتور، ولتاژ سیگنال، سرعت انتقال داده، پهنای باند، روش کدگذاری سیگنال و حتی فاصله مجاز انتقال اطلاعات میشود. اگر این لایه بهدرستی عمل نکند، هیچیک از لایههای بالاتر قادر به برقراری ارتباط نخواهند بود.
مهمترین وظایف لایه Physical عبارتاند از:
تجهیزاتی که مستقیماً با انتقال سیگنال سروکار دارند، در این لایه فعالیت میکنند. برخی از مهمترین آنها عبارتاند از:
فرض کنید دو کامپیوتر را با یک کابل شبکه CAT6 به یک سوئیچ متصل میکنید. زمانی که یکی از کامپیوترها دادهای ارسال میکند، لایه فیزیکی این داده را به سیگنال الکتریکی تبدیل کرده و از طریق رشتههای مسی کابل به سمت سوئیچ ارسال میکند. سوئیچ نیز این سیگنال را دریافت کرده و آن را به دستگاه مقصد منتقل میکند.
در این مثال، موارد زیر همگی به لایه فیزیکی مربوط هستند:
در شبکههای سازمانی یا مراکز داده، معمولاً از کابل فیبر نوری استفاده میشود. در این حالت، دادهها به جای سیگنال الکتریکی، به پالسهای نوری تبدیل میشوند و با سرعت بسیار بالا و کمترین میزان نویز انتقال پیدا میکنند. تبدیل داده به نور و انتقال آن نیز از وظایف لایه فیزیکی محسوب میشود.
در ارتباطات بیسیم نیز لایه فیزیکی نقش مهمی دارد. زمانی که لپتاپ شما به شبکه Wi-Fi متصل میشود، اطلاعات به صورت امواج رادیویی بین کارت شبکه بیسیم و اکسس پوینت منتقل میشوند. قدرت سیگنال، فاصله از اکسس پوینت، وجود موانع و میزان نویز محیط، همگی بر عملکرد لایه فیزیکی تأثیر میگذارند.
بسیاری از مشکلات شبکه از همین لایه آغاز میشوند. برخی از رایجترین مشکلات عبارتاند از:
برای عیبیابی این لایه معمولاً اقدامات زیر انجام میشود:
لایه پیوند داده (Data Link Layer) دومین لایه از مدل OSI است و وظیفه دارد ارتباطی قابل اعتماد بین دو دستگاهی که در یک شبکه محلی (LAN) قرار دارند، برقرار کند. این لایه دادههای دریافتی از لایه شبکه را به فریم (Frame) تبدیل کرده و آنها را برای انتقال روی بستر فیزیکی آماده میکند. همچنین پس از دریافت اطلاعات، فریمها را بررسی کرده و در صورت صحت، آنها را به لایه بالاتر تحویل میدهد.
یکی از مهمترین وظایف لایه پیوند داده، استفاده از MAC Address برای شناسایی دستگاهها در شبکه محلی است. برخلاف آدرس IP که ممکن است تغییر کند، آدرس MAC معمولاً بهصورت منحصربهفرد توسط سازنده روی کارت شبکه هر دستگاه ثبت میشود و هویت سختافزاری آن را مشخص میکند.
لایه Data Link وظایف متعددی را بر عهده دارد که مهمترین آنها عبارتاند از:
MAC Address یا Media Access Control Address یک شناسه سختافزاری ۴۸ بیتی است که به هر کارت شبکه اختصاص داده میشود. این آدرس معمولاً به صورت شش بخش هگزادسیمال نمایش داده میشود، مانند:
00:1A:2B:3C:4D:5E
هر دستگاهی که به شبکه متصل میشود، دارای یک MAC Address منحصربهفرد است. سوئیچها با استفاده از این آدرسها تصمیم میگیرند که هر فریم را به کدام پورت ارسال کنند.
هنگامی که یک دستگاه برای اولین بار اطلاعاتی را ارسال میکند، سوئیچ آدرس MAC فرستنده را یاد گرفته و آن را در جدول MAC Address Table یا CAM Table ذخیره میکند. از آن پس، هر زمان فریمی برای همان دستگاه دریافت شود، سوئیچ بدون ارسال اطلاعات به تمام پورتها، آن را مستقیماً به پورتی که دستگاه به آن متصل است هدایت میکند.
این فرآیند باعث کاهش ترافیک شبکه، افزایش سرعت انتقال داده و بهبود عملکرد شبکههای محلی میشود.
فرض کنید سه کامپیوتر به یک سوئیچ متصل هستند:
کامپیوتر A قصد دارد فایلی را برای کامپیوتر B ارسال کند. ابتدا سیستم عامل با استفاده از پروتکل ARP، آدرس MAC مربوط به IP کامپیوتر B را پیدا میکند. سپس داده در قالب یک Frame قرار گرفته و MAC Address مقصد در هدر فریم ثبت میشود.
سوئیچ پس از دریافت فریم، جدول MAC خود را بررسی میکند. اگر MAC مقصد را بشناسد، فریم فقط به پورت مربوط به کامپیوتر B ارسال میشود. در غیر این صورت، فریم را به تمام پورتها (بهجز پورت فرستنده) ارسال میکند تا دستگاه مقصد پاسخ دهد. پس از دریافت پاسخ، سوئیچ محل اتصال دستگاه را یاد میگیرد و در ارسالهای بعدی تنها همان پورت را انتخاب میکند.
لایه پیوند داده از دو زیرلایه تشکیل شده است:
MAC (Media Access Control)
این زیرلایه مسئول آدرسدهی سختافزاری، کنترل دسترسی به رسانه انتقال و مدیریت ارسال فریمها است.
LLC (Logical Link Control)
این زیرلایه وظیفه برقراری ارتباط با لایه شبکه، مدیریت خطاها و هماهنگی بین پروتکلهای مختلف را بر عهده دارد.
مهمترین تجهیزاتی که در این لایه فعالیت میکنند عبارتاند از:
برخی از مشکلاتی که معمولاً در این لایه مشاهده میشوند عبارتاند از:
برای بررسی مشکلات این لایه میتوان از روشهای زیر استفاده کرد:
لایه شبکه (Network Layer) سومین لایه از مدل OSI است و وظیفه اصلی آن انتقال بستههای اطلاعاتی (Packet) بین شبکههای مختلف است. برخلاف لایه پیوند داده که تنها ارتباط بین دستگاههای یک شبکه محلی (LAN) را مدیریت میکند، لایه شبکه مسئول یافتن بهترین مسیر برای رسیدن دادهها از مبدأ به مقصد، حتی اگر این دو در شهرها یا کشورهای مختلف قرار داشته باشند، است.
در این لایه از آدرس IP برای شناسایی مبدأ و مقصد استفاده میشود. زمانی که یک دستگاه قصد ارسال اطلاعات به شبکهای دیگر را دارد، لایه شبکه بستههای اطلاعاتی را ایجاد کرده و با کمک روترها (Router) آنها را از میان شبکههای مختلف عبور میدهد تا به مقصد نهایی برسند.
لایه Network وظایف متعددی را بر عهده دارد که مهمترین آنها عبارتاند از:
آدرس IP شناسه منطقی هر دستگاه در شبکه است. برخلاف MAC Address که به کارت شبکه وابسته است، آدرس IP میتواند تغییر کند و با توجه به ساختار شبکه تنظیم شود.
برای مثال:
از آنجا که این دو دستگاه در دو شبکه متفاوت قرار دارند، برای برقراری ارتباط باید بستهها از طریق یک یا چند روتر عبور کنند. تصمیمگیری درباره این مسیر بر عهده لایه شبکه است.
روترها دارای جدولی به نام Routing Table هستند که شامل اطلاعات مسیرهای موجود در شبکه است. زمانی که یک بسته به روتر میرسد، روتر آدرس IP مقصد را بررسی کرده و بر اساس جدول مسیریابی، بهترین مسیر را انتخاب میکند.
اگر چند مسیر برای رسیدن به مقصد وجود داشته باشد، روتر با توجه به معیارهایی مانند تعداد پرشها (Hop Count)، پهنای باند، هزینه مسیر (Metric) و اطلاعات پروتکل مسیریابی، مناسبترین مسیر را انتخاب میکند.
فرض کنید کامپیوتر شما با آدرس 192.168.1.100 قصد دارد وارد یک وبسایت شود که سرور آن در کشوری دیگر قرار دارد.
مراحل به این صورت است:
در تمام این مراحل، لایه شبکه مسئول هدایت بستهها و انتخاب مسیر مناسب است.
مهمترین پروتکلهایی که در این لایه فعالیت میکنند عبارتاند از:
همچنین پروتکلهای مسیریابی زیر بین روترها استفاده میشوند:
این پروتکلها به روترها کمک میکنند تا اطلاعات مسیرها را با یکدیگر تبادل کرده و بهترین مسیر را انتخاب کنند.
تجهیزات اصلی این لایه عبارتاند از:
از جمله مشکلات متداول این لایه میتوان به موارد زیر اشاره کرد:
برای بررسی مشکلات لایه شبکه معمولاً از ابزارها و دستورات زیر استفاده میشود:
ping برای بررسی دسترسی به مقصدtraceroute یا tracert برای مشاهده مسیر عبور بستههاipconfig یا ifconfig برای مشاهده تنظیمات IProute print یا show ip route
لایه انتقال (Transport Layer) چهارمین لایه از مدل OSI است و وظیفه دارد ارتباطی مطمئن، منظم و کارآمد بین برنامههای در حال اجرا روی دو دستگاه مختلف برقرار کند. این لایه دادههای دریافتی از لایههای بالاتر را به بخشهای کوچکتری به نام Segment تقسیم کرده و پس از انتقال، در مقصد آنها را به ترتیب صحیح دوباره کنار هم قرار میدهد.
به بیان ساده، اگر لایه شبکه مسئول رساندن بستههای اطلاعاتی به مقصد باشد، لایه انتقال مسئول اطمینان از این است که تمام دادهها بدون نقص، به ترتیب صحیح و در صورت نیاز بدون از دست رفتن به برنامه مقصد تحویل داده شوند.
لایه Transport وظایف مهمی را در فرآیند انتقال اطلاعات انجام میدهد که مهمترین آنها عبارتاند از:
هر دستگاه ممکن است بهطور همزمان چندین سرویس یا نرمافزار شبکه را اجرا کند. برای اینکه دادهها به برنامه درست برسند، لایه انتقال از شماره پورت (Port Number) استفاده میکند.
برای مثال:
به کمک این شمارهها، سیستم عامل تشخیص میدهد که اطلاعات دریافتی باید به کدام برنامه تحویل داده شوند.
TCP (Transmission Control Protocol) یک پروتکل Connection-Oriented یا اتصالگرا است. قبل از ارسال داده، بین فرستنده و گیرنده یک ارتباط برقرار میشود و سپس اطلاعات انتقال مییابد.
ویژگیهای TCP عبارتاند از:
به همین دلیل پروتکل TCP در سرویسهایی استفاده میشود که صحت اطلاعات اهمیت زیادی دارد.
UDP (User Datagram Protocol) یک پروتکل Connectionless یا بدون اتصال است. در این پروتکل قبل از ارسال اطلاعات ارتباطی برقرار نمیشود و فرستنده داده را مستقیماً ارسال میکند.
UDP هیچ تضمینی برای رسیدن داده، ترتیب بستهها یا ارسال مجدد اطلاعات ارائه نمیدهد؛ اما در مقابل، سرعت بسیار بالاتری نسبت به TCP دارد.
ویژگیهای UDP عبارتاند از:
| ویژگی | TCP | UDP |
|---|---|---|
| نوع ارتباط | اتصالگرا | بدون اتصال |
| تضمین رسیدن اطلاعات | دارد | ندارد |
| کنترل خطا | دارد | بسیار محدود |
| ارسال مجدد بستهها | دارد | ندارد |
| حفظ ترتیب دادهها | دارد | ندارد |
| سرعت | کمتر | بیشتر |
| مناسب برای | انتقال اطلاعات مهم | ارتباطات بلادرنگ |
فرض کنید قصد دارید یک فایل ۵ گیگابایتی را دانلود کنید.
در این حالت استفاده از TCP ضروری است؛ زیرا اگر حتی بخشی از فایل هنگام انتقال از بین برود، پروتکل TCP همان قسمت را دوباره ارسال میکند تا فایل بدون هیچ نقصی دریافت شود.
حال فرض کنید در حال برقراری یک تماس تصویری یا شرکت در یک جلسه آنلاین هستید.
در این شرایط UDP انتخاب مناسبتری است. اگر یکی از بستههای صوتی یا تصویری در مسیر از بین برود، ارسال مجدد آن باعث ایجاد تأخیر و قطع شدن روانی مکالمه میشود. بنابراین از دست رفتن تعداد کمی از بستهها قابل قبول است، اما حفظ سرعت انتقال اهمیت بیشتری دارد.
لایه انتقال دادهها را از لایه کاربرد (Application Layer) دریافت میکند و پس از تقسیم آنها به Segment، اطلاعات را به لایه شبکه (Network Layer) تحویل میدهد. در مقصد نیز این فرآیند بهصورت معکوس انجام میشود تا دادهها به همان ترتیبی که ارسال شدهاند در اختیار برنامه مقصد قرار گیرند.
سه لایه بالایی مدل OSI شامل لایه نشست (Session Layer)، لایه ارائه (Presentation Layer) و لایه کاربرد (Application Layer) هستند. این لایهها بیشترین ارتباط را با نرمافزارها و کاربران دارند و مسئول مدیریت ارتباط بین برنامهها، آمادهسازی دادهها و ارائه سرویسهای شبکه هستند. اگرچه وظایف این سه لایه با یکدیگر متفاوت است، اما برای برقراری یک ارتباط کامل و بدون مشکل، بهصورت هماهنگ با هم کار میکنند.
برای درک بهتر، فرض کنید قصد دارید با مرورگر خود وارد یک وبسایت شوید. ابتدا برنامه مرورگر درخواست شما را ایجاد میکند، سپس دادهها در صورت نیاز رمزنگاری یا فشرده میشوند، ارتباط بین مرورگر و سرور مدیریت میشود و در نهایت پاسخ سرور بهصورت صفحه وب برای شما نمایش داده میشود. هر یک از این مراحل توسط یکی از سه لایه بالایی مدل OSI انجام میشود.
لایه نشست یا Session Layer پنجمین لایه مدل OSI است و مسئول ایجاد، مدیریت و پایان دادن به ارتباط بین دو برنامه یا دو سیستم است. این لایه مانند یک مدیر ارتباط عمل میکند و اطمینان میدهد که جلسه ارتباطی تا پایان تبادل اطلاعات فعال باقی بماند.
در صورتی که ارتباط برای مدت کوتاهی قطع شود، این لایه میتواند فرآیند ادامه ارتباط را مدیریت کرده و از ایجاد اختلال در انتقال دادهها جلوگیری کند. به همین دلیل، Session Layer نقش مهمی در برنامههایی دارد که ارتباط طولانیمدت بین دو دستگاه برقرار میکنند.
فرض کنید وارد سامانه بانکداری اینترنتی شدهاید. پس از وارد کردن نام کاربری و رمز عبور، یک Session برای شما ایجاد میشود. تا زمانی که از حساب کاربری خارج نشده یا زمان نشست به پایان نرسیده باشد، نیازی به ورود مجدد اطلاعات نیست. مدیریت این نشست بر عهده لایه Session است.
لایه ارائه یا Presentation Layer ششمین لایه مدل OSI است و وظیفه دارد دادهها را به فرمتی تبدیل کند که سیستم مقصد بتواند آنها را بهدرستی پردازش کند. این لایه مانند یک مترجم بین دو سیستم عمل میکند و اختلاف در قالب دادهها را برطرف میسازد.
همچنین عملیات رمزنگاری، رمزگشایی، فشردهسازی و تبدیل فرمت اطلاعات نیز در این لایه انجام میشود.
زمانی که وارد یک وبسایت دارای HTTPS میشوید، اطلاعات بین مرورگر و سرور رمزنگاری میشوند تا افراد غیرمجاز نتوانند به آنها دسترسی پیدا کنند. فرآیند رمزنگاری و رمزگشایی دادهها در این مرحله با کمک لایه ارائه انجام میشود.
همچنین هنگام ارسال یک تصویر با فرمت JPEG یا یک فایل PDF، تبدیل و تفسیر صحیح این فرمتها برای سیستم مقصد نیز از وظایف این لایه است.
لایه کاربرد یا Application Layer هفتمین و بالاترین لایه مدل OSI است. این لایه مستقیماً با برنامههای کاربردی و کاربران در ارتباط است و سرویسهای شبکه را در اختیار نرمافزارها قرار میدهد.
نکته مهم این است که Application Layer خودِ نرمافزار نیست، بلکه مجموعهای از سرویسها و پروتکلهایی است که نرمافزارها برای برقراری ارتباط از آنها استفاده میکنند.
زمانی که در مرورگر آدرس یک وبسایت را وارد میکنید، مرورگر با استفاده از پروتکل HTTP یا HTTPS درخواست خود را به سرور ارسال میکند. همچنین هنگام ارسال ایمیل، برنامه ایمیل از پروتکل SMTP و هنگام دانلود فایل از سرور، ممکن است از FTP استفاده شود. تمامی این ارتباطات از طریق سرویسهای ارائهشده در لایه کاربرد انجام میشوند.
اگر بخواهیم عملکرد این سه لایه را با یک مثال ساده توضیح دهیم، فرض کنید قصد دارید یک فایل را از طریق اینترنت برای دوست خود ارسال کنید:
پس از انجام این مراحل، دادهها به لایه انتقال ارسال شده و مسیر خود را تا مقصد ادامه میدهند. در دستگاه مقصد نیز همین فرآیند بهصورت معکوس انجام میشود تا فایل به شکل صحیح در اختیار کاربر قرار گیرد.
یکی از بهترین روشها برای درک عملکرد مدل OSI، بررسی مسیر حرکت یک بسته اطلاعاتی از لحظه ارسال تا زمان دریافت آن است. اگرچه هفت لایه مدل OSI بهصورت مستقل تعریف شدهاند، اما در عمل این لایهها بهصورت زنجیرهای با یکدیگر همکاری میکنند تا اطلاعات بدون خطا و با سرعت مناسب از دستگاه مبدأ به دستگاه مقصد منتقل شوند.
فرض کنید قصد دارید با مرورگر خود وارد یک وبسایت شوید. زمانی که آدرس سایت را وارد کرده و کلید Enter را فشار میدهید، فرآیند انتقال داده آغاز میشود و اطلاعات از تمامی لایههای مدل OSI عبور میکنند.
مرورگر وب درخواست شما را برای مشاهده صفحه وب ایجاد میکند. این درخواست معمولاً با استفاده از پروتکل HTTP یا HTTPS به سرور ارسال میشود. در این مرحله، اطلاعاتی مانند آدرس وبسایت و نوع درخواست آماده انتقال هستند.
در این لایه، دادهها در صورت نیاز رمزنگاری، فشردهسازی یا به قالب استاندارد تبدیل میشوند. برای مثال، اگر از پروتکل HTTPS استفاده شود، اطلاعات پیش از ارسال رمزنگاری میشوند تا در مسیر انتقال قابل خواندن نباشند.
لایه نشست ارتباط بین مرورگر و سرور را برقرار کرده و آن را تا پایان تبادل اطلاعات مدیریت میکند. اگر برای ورود به یک سامانه احراز هویت انجام شده باشد، اطلاعات مربوط به نشست نیز در این مرحله مدیریت میشوند.
در لایه انتقال، دادهها به بخشهای کوچکتری به نام Segment تقسیم میشوند. اگر از پروتکل TCP استفاده شود، هر Segment شمارهگذاری شده و مکانیزمهای کنترل خطا و ارسال مجدد نیز فعال میشوند تا تمامی اطلاعات بدون نقص به مقصد برسند.
در این مرحله، هر Segment داخل یک Packet قرار میگیرد و آدرسهای IP مبدأ و مقصد به آن اضافه میشوند. سپس روترها با استفاده از جدولهای مسیریابی، بهترین مسیر را برای انتقال بستهها تا مقصد انتخاب میکنند.
هنگامی که بسته به یک شبکه محلی میرسد، لایه پیوند داده آن را داخل یک Frame قرار میدهد. در این مرحله، آدرس MAC فرستنده و گیرنده نیز به فریم اضافه میشود تا سوئیچ بتواند آن را به دستگاه مناسب ارسال کند.
در نهایت، فریم به بیتهای صفر و یک تبدیل شده و از طریق کابل شبکه، فیبر نوری یا امواج بیسیم به شکل سیگنالهای الکتریکی، نوری یا رادیویی منتقل میشود. این مرحله همان انتقال واقعی اطلاعات روی بستر شبکه است.
پس از رسیدن دادهها به دستگاه مقصد، فرآیند فوق بهصورت معکوس انجام میشود:
در مدل OSI، هنگام ارسال اطلاعات از مبدأ به مقصد، هر لایه اطلاعات کنترلی مخصوص خود را به داده اضافه میکند. به این فرآیند Encapsulation یا کپسولهسازی گفته میشود.
پس از رسیدن داده به مقصد، هر لایه اطلاعات مربوط به خود را حذف کرده و داده را به لایه بالاتر تحویل میدهد. این فرآیند Decapsulation یا بازکپسولهسازی نام دارد.
به همین دلیل، شکل داده در هر لایه متفاوت است:
| لایه | نام واحد داده (PDU) |
|---|---|
| Application، Presentation، Session | Data |
| Transport | Segment (در TCP) یا Datagram (در UDP) |
| Network | Packet |
| Data Link | Frame |
| Physical | Bits |
فرض کنید از رایانه خود فایلی را برای یک سرور ارسال میکنید. ابتدا برنامه انتقال فایل درخواست را ایجاد میکند، سپس اطلاعات در صورت نیاز رمزنگاری میشوند، ارتباط بین دو سیستم برقرار میشود، دادهها به Segment تقسیم شده و داخل Packet قرار میگیرند. پس از آن، Packetها به Frame تبدیل شده و در نهایت به صورت سیگنال روی کابل یا شبکه بیسیم منتقل میشوند.
در سمت سرور نیز تمام این مراحل بهترتیب معکوس انجام میشود تا فایل دقیقاً به همان شکلی که ارسال شده است، در اختیار برنامه مقصد قرار گیرد.
برای درک بهتر نحوه عملکرد مدل OSI، بهترین روش بررسی یک مثال واقعی است. فرض کنید کاربری در مرورگر خود آدرس https://example.com را وارد کرده و کلید Enter را فشار میدهد. اگرچه این کار تنها چند ثانیه زمان میبرد، اما در پشت صحنه دادهها از تمام لایههای مدل OSI عبور میکنند تا صفحه وب بهدرستی در مرورگر نمایش داده شود.
در ادامه، این فرآیند را مرحلهبهمرحله بررسی میکنیم.
همه چیز از لایه کاربرد آغاز میشود. مرورگر وب درخواست کاربر را دریافت کرده و یک درخواست HTTP یا HTTPS ایجاد میکند. اگر آدرس سایت با HTTPS شروع شود، مرورگر تصمیم میگیرد ارتباط را بهصورت رمزنگاریشده برقرار کند.
همچنین در این مرحله، مرورگر برای پیدا کردن آدرس IP وبسایت از سرویس DNS استفاده میکند. DNS نام دامنه را به آدرس IP سرور تبدیل میکند تا سیستم بداند درخواست باید به کدام سرور ارسال شود.
پس از آماده شدن درخواست، اطلاعات وارد لایه ارائه میشوند. اگر ارتباط از نوع HTTPS باشد، دادهها با استفاده از پروتکل TLS/SSL رمزنگاری میشوند تا در طول مسیر انتقال، افراد غیرمجاز نتوانند محتوای آنها را مشاهده یا تغییر دهند.
در صورت نیاز، دادهها ممکن است فشرده یا به قالب استاندارد قابل فهم برای سرور نیز تبدیل شوند.
در این مرحله، بین مرورگر و سرور یک نشست (Session) ایجاد میشود. این نشست تا پایان تبادل اطلاعات فعال باقی میماند و تمام درخواستها و پاسخهای مربوط به همان ارتباط را مدیریت میکند.
اگر کاربر وارد حساب کاربری خود شده باشد، اطلاعات مربوط به نشست نیز در همین لایه مدیریت میشوند تا کاربر مجبور نباشد برای هر درخواست دوباره احراز هویت کند.
اکنون دادهها به لایه انتقال میرسند. از آنجا که مرور صفحات وب نیازمند انتقال دقیق اطلاعات است، معمولاً از پروتکل TCP استفاده میشود.
در این مرحله:
به همین دلیل، اگر یکی از بخشهای صفحه وب در مسیر انتقال از بین برود، همان قسمت دوباره ارسال خواهد شد.
در این لایه، به هر Segment یک هدر IP اضافه شده و به یک Packet تبدیل میشود.
آدرس IP مبدأ و مقصد داخل Packet قرار میگیرد و روترهای موجود در مسیر با بررسی این آدرسها، مناسبترین مسیر را برای انتقال اطلاعات انتخاب میکنند.
اگر مسیر مستقیم وجود نداشته باشد، بسته ممکن است از چندین روتر و شبکه مختلف عبور کند تا در نهایت به سرور مقصد برسد.
هنگامی که Packet وارد شبکه محلی میشود، داخل یک Frame قرار میگیرد.
در این مرحله، آدرس MAC فرستنده و گیرنده نیز به Frame اضافه میشود. سوئیچ شبکه با بررسی MAC Address مقصد، تصمیم میگیرد اطلاعات را از کدام پورت ارسال کند.
هر بار که Packet وارد یک شبکه محلی جدید میشود، Frame جدیدی با MAC Addressهای همان شبکه ساخته میشود، اما آدرسهای IP مبدأ و مقصد همچنان ثابت باقی میمانند.
در آخرین مرحله، Frame به بیتهای صفر و یک تبدیل شده و از طریق کابل شبکه، فیبر نوری یا ارتباط بیسیم به صورت سیگنالهای الکتریکی، نوری یا امواج رادیویی منتقل میشود.
این سیگنالها از تجهیزات مختلف مانند سوئیچها، روترها و لینکهای ارتباطی عبور میکنند تا به سرور مقصد برسند.
پس از رسیدن اطلاعات به سرور، فرآیند بهصورت معکوس انجام میشود.
ابتدا لایه فیزیکی سیگنال را دریافت میکند، سپس لایه پیوند داده Frame را باز میکند، لایه شبکه Packet را بررسی میکند، لایه انتقال Segmentها را کنار هم قرار میدهد و در نهایت لایه کاربرد درخواست HTTP یا HTTPS را به وبسرور تحویل میدهد.
وبسرور درخواست را پردازش کرده، صفحه موردنظر را تولید میکند و پاسخ را دقیقاً از همین هفت لایه، اما در جهت معکوس، به سمت مرورگر کاربر ارسال میکند.
تقریباً تمام فعالیتهای روزمره کاربران در اینترنت، مانند:
بر اساس همین فرآیند انجام میشوند. اگر در هر یک از لایههای مدل OSI مشکلی به وجود بیاید، ارتباط با اختلال مواجه خواهد شد. به همین دلیل، متخصصان شبکه هنگام عیبیابی ابتدا بررسی میکنند که مشکل در کدام لایه رخ داده است؛ برای مثال، ممکن است کابل شبکه قطع باشد (لایه فیزیکی)، آدرس IP اشتباه تنظیم شده باشد (لایه شبکه) یا ارتباط TCP بهدرستی برقرار نشود (لایه انتقال).
مدل OSI و مدل TCP/IP دو مورد از مهمترین مدلهای مرجع در دنیای شبکههای کامپیوتری هستند. اگرچه هدف هر دو مدل، استانداردسازی فرآیند انتقال اطلاعات و ایجاد ارتباط بین دستگاههای مختلف است، اما از نظر ساختار، تعداد لایهها و نحوه پیادهسازی تفاوتهایی با یکدیگر دارند.
به طور کلی، مدل OSI بیشتر یک مدل مفهومی و آموزشی است که برای درک بهتر نحوه عملکرد شبکهها طراحی شده است، در حالی که مدل TCP/IP یک مدل عملیاتی است و پایه و اساس شبکه اینترنت و اکثر شبکههای امروزی را تشکیل میدهد.
مدل Open Systems Interconnection (OSI) توسط سازمان ISO ارائه شد و شامل ۷ لایه است. در این مدل، هر لایه وظیفه مشخصی دارد و تنها با لایههای مجاور خود در ارتباط است. این ساختار لایهای باعث میشود طراحی، توسعه و عیبیابی شبکهها سادهتر شود.
هفت لایه مدل OSI عبارتاند از:
این مدل بیشتر در آموزش مفاهیم شبکه، طراحی معماری شبکه و تحلیل مشکلات ارتباطی مورد استفاده قرار میگیرد.
مدل TCP/IP بر اساس مجموعه پروتکلهایی طراحی شده که اینترنت بر پایه آنها کار میکند. این مدل از ۴ لایه تشکیل شده و نسبت به مدل OSI ساختار سادهتری دارد.
لایههای مدل TCP/IP عبارتاند از:
در این مدل، برخی از وظایف چند لایه OSI با یکدیگر ادغام شدهاند تا پیادهسازی آن سادهتر باشد.
جدول زیر نشان میدهد که هر لایه در مدل OSI تقریباً با کدام لایه در مدل TCP/IP مطابقت دارد.
| مدل OSI | مدل TCP/IP |
|---|---|
| Application | Application |
| Presentation | Application |
| Session | Application |
| Transport | Transport |
| Network | Internet |
| Data Link | Network Access |
| Physical | Network Access |
همانطور که مشاهده میشود، سه لایه بالایی مدل OSI (Application، Presentation و Session) در مدل TCP/IP در یک لایه به نام Application ادغام شدهاند. همچنین لایههای Data Link و Physical نیز در قالب لایه Network Access قرار گرفتهاند.
مهمترین تفاوت این دو مدل، تعداد لایههای آنها است.
به همین دلیل، مدل TCP/IP ساختار سادهتر و کاربردیتری دارد.
مدل OSI برای ایجاد یک استاندارد مرجع و آموزش مفاهیم شبکه طراحی شد، اما مدل TCP/IP با هدف ایجاد یک مجموعه پروتکل عملی برای ارتباط بین شبکهها توسعه یافت.
امروزه تقریباً تمام شبکههای اینترنتی، شبکههای سازمانی و سرویسهای تحت وب از مجموعه پروتکلهای TCP/IP استفاده میکنند. در مقابل، مدل OSI بیشتر برای آموزش، مستندسازی و عیبیابی شبکهها به کار میرود.
مدل TCP/IP انعطافپذیری بیشتری در پیادهسازی دارد و توسعهدهندگان میتوانند بسته به نیاز، پروتکلهای مختلفی را در هر لایه به کار بگیرند. در مقابل، مدل OSI ساختار دقیقتر و تفکیکشدهتری برای وظایف هر لایه ارائه میدهد.
هر لایه از مدل TCP/IP شامل پروتکلهای مختلفی است که مهمترین آنها عبارتاند از:
لایه Application
لایه Transport
لایه Internet
لایه Network Access
فرض کنید میخواهید وارد یک فروشگاه اینترنتی شوید.
در مدل OSI، درخواست شما از هفت لایه مختلف عبور میکند و هر لایه وظیفه مشخصی مانند رمزنگاری، مدیریت نشست، کنترل انتقال، مسیریابی و انتقال فیزیکی داده را انجام میدهد.
اما در عمل، رایانه و سرور از مجموعه پروتکلهای مدل TCP/IP استفاده میکنند. مرورگر درخواست HTTPS را ایجاد میکند، TCP ارتباط مطمئن را برقرار میکند، IP بستهها را مسیریابی میکند و در نهایت Ethernet یا Wi-Fi دادهها را روی شبکه منتقل میکنند.
به همین دلیل گفته میشود که OSI نحوه عملکرد ارتباطات را توضیح میدهد، اما TCP/IP همان مدلی است که این ارتباطات را در دنیای واقعی اجرا میکند.
در آموزش شبکه، دورههای Network+، CCNA و MTCNA معمولاً ابتدا مدل OSI را آموزش میدهند تا دانشجویان با وظایف هر لایه آشنا شوند. پس از آن، پروتکلهای واقعی مدل TCP/IP معرفی میشوند تا مشخص شود هر پروتکل در کدام بخش از فرآیند ارتباط فعالیت میکند.
در محیطهای عملی نیز هنگام عیبیابی، متخصصان شبکه معمولاً از مدل OSI بهعنوان یک چارچوب ذهنی استفاده میکنند؛ یعنی ابتدا بررسی میکنند که مشکل در کدام لایه قرار دارد و سپس با استفاده از ابزارها و پروتکلهای TCP/IP علت اصلی را پیدا میکنند.
مدل OSI تنها یک چارچوب آموزشی برای یادگیری شبکههای کامپیوتری نیست، بلکه یکی از مهمترین ابزارهایی است که متخصصان شبکه برای عیبیابی، طراحی، پیادهسازی و نگهداری شبکهها از آن استفاده میکنند. تقسیم فرآیند ارتباط به هفت لایه مجزا باعث میشود مشکلات شبکه بهصورت مرحلهبهمرحله بررسی شوند و محل دقیق بروز خطا سریعتر شناسایی شود.
در محیطهای سازمانی که صدها یا حتی هزاران دستگاه به یکدیگر متصل هستند، استفاده از مدل OSI به کارشناسان کمک میکند تا بدون اتلاف وقت، مشکل را از لایههای پایینتر تا لایههای بالاتر بررسی کرده و علت اصلی اختلال را پیدا کنند.
یکی از رایجترین روشهای عیبیابی، حرکت از لایه اول به سمت لایه هفتم است. در این روش، ابتدا وضعیت ارتباط فیزیکی بررسی میشود و سپس به ترتیب تنظیمات لایههای بالاتر مورد ارزیابی قرار میگیرند.
برای مثال، اگر یک کاربر نتواند به اینترنت یا سرور سازمان متصل شود، مراحل عیبیابی میتواند به شکل زیر باشد:
در اولین مرحله باید اطمینان حاصل شود که ارتباط فیزیکی برقرار است.
مواردی که بررسی میشوند عبارتاند از:
اگر در همین مرحله مشکل پیدا شود، نیازی به بررسی لایههای بالاتر نخواهد بود.
در این مرحله موارد زیر بررسی میشوند:
اگر دستگاه در VLAN اشتباه قرار گرفته باشد، حتی با وجود سالم بودن کابل، ارتباط برقرار نخواهد شد.
در این مرحله تنظیمات IP بررسی میشوند، از جمله:
ابزارهایی مانند Ping و Traceroute معمولاً برای بررسی این لایه استفاده میشوند.
اگر تنظیمات IP صحیح باشد اما برنامه همچنان کار نکند، ممکن است مشکل در لایه انتقال باشد.
برای مثال:
در این مرحله بررسی وضعیت پورتها و سرویسهای در حال اجرا اهمیت زیادی دارد.
اگر تمام لایههای پایینتر بدون مشکل باشند، احتمال دارد مشکل مربوط به نرمافزار یا سرویس باشد.
برای نمونه:
در این شرایط، ارتباط شبکه برقرار است اما برنامه قادر به ارائه سرویس مناسب نیست.
فرض کنید یکی از کارکنان سازمان اعلام میکند که نمیتواند وارد وبسایت داخلی شرکت شود.
کارشناس شبکه مراحل زیر را انجام میدهد:
با این روش، بدون آزمون و خطای بیهدف، محل دقیق مشکل مشخص خواهد شد.
مدل OSI تنها برای عیبیابی نیست؛ بلکه در طراحی شبکه نیز نقش بسیار مهمی دارد. هنگام طراحی یک شبکه استاندارد، مهندسان شبکه نیازهای هر لایه را بهصورت جداگانه بررسی میکنند تا شبکهای پایدار، امن و قابل توسعه ایجاد شود.
برای مثال:
استفاده از مدل OSI در طراحی و مدیریت شبکه مزایای متعددی دارد، از جمله:
مدل OSI (Open Systems Interconnection) یکی از مهمترین مفاهیم در دنیای شبکههای کامپیوتری است که فرآیند انتقال داده را به هفت لایه مجزا تقسیم میکند. این تقسیمبندی باعث شده است تا طراحی، توسعه، مدیریت و عیبیابی شبکهها با نظم و دقت بیشتری انجام شود. اگرچه امروزه بیشتر شبکههای واقعی بر پایه مدل TCP/IP فعالیت میکنند، اما مدل OSI همچنان بهعنوان یک مرجع استاندارد برای آموزش و تحلیل عملکرد شبکهها مورد استفاده قرار میگیرد.
در این مقاله با وظایف هر یک از هفت لایه مدل OSI آشنا شدیم، نحوه حرکت داده از مبدأ تا مقصد را بررسی کردیم، تفاوتهای مدل OSI و TCP/IP را شناختیم و مشاهده کردیم که متخصصان شبکه چگونه از این مدل برای عیبیابی و طراحی زیرساختهای ارتباطی استفاده میکنند. درک صحیح این مفاهیم، یادگیری مباحث پیشرفتهای مانند Routing، Switching، امنیت شبکه، مجازیسازی و رایانش ابری را بسیار آسانتر خواهد کرد.
در پایان، بهتر است مهمترین نکات این مدل را مرور کنیم:
مدل OSI یک مدل مرجع استاندارد برای شبکههای کامپیوتری است که فرآیند انتقال اطلاعات را به هفت لایه تقسیم میکند تا وظایف هر بخش بهصورت مستقل و استاندارد انجام شود.
مدل OSI از هفت لایه تشکیل شده است:
هر لایه وظایف مشخصی در انتقال داده بر عهده دارد.
مدل OSI بیشتر یک مدل مفهومی و آموزشی است و بهصورت مستقیم پیادهسازی نمیشود. با این حال، همچنان مهمترین ابزار برای آموزش، طراحی و عیبیابی شبکهها به شمار میرود. در عمل، شبکههای امروزی از مجموعه پروتکلهای مدل TCP/IP استفاده میکنند.
مهمترین تفاوت این دو مدل در تعداد لایهها و هدف طراحی آنها است. مدل OSI دارای هفت لایه و بیشتر برای آموزش و استانداردسازی است، در حالی که مدل TCP/IP دارای چهار لایه بوده و مبنای عملکرد اینترنت و شبکههای امروزی محسوب میشود.
سوئیچهای معمولی در لایه دوم (Data Link Layer) فعالیت میکنند و با استفاده از آدرس MAC فریمها را منتقل میکنند. روترها در لایه سوم (Network Layer) قرار دارند و وظیفه مسیریابی بستههای IP بین شبکههای مختلف را بر عهده دارند.
IP Address یک آدرس منطقی است که برای شناسایی دستگاه در شبکه و مسیریابی استفاده میشود و امکان تغییر آن وجود دارد. در مقابل، MAC Address یک شناسه سختافزاری منحصربهفرد برای کارت شبکه است که معمولاً ثابت بوده و در شبکههای محلی برای شناسایی دستگاهها به کار میرود.
کاربرد اصلی مدل OSI، سادهسازی فرآیند طراحی، پیادهسازی و عیبیابی شبکههای کامپیوتری است. با استفاده از این مدل، کارشناسان شبکه میتوانند مشکلات را بهصورت لایهبهلایه بررسی کرده و سریعتر علت اصلی اختلال را پیدا کنند.
بله. تقریباً تمام دورههای آموزشی معتبر شبکه، از مفاهیم پایه تا دورههای پیشرفته، آموزش خود را با مدل OSI آغاز میکنند. درک صحیح این مدل، یادگیری پروتکلها، تجهیزات شبکه و روشهای عیبیابی را بسیار سادهتر میکند.
مدل OSI یکی از پایهایترین مفاهیم در علم شبکه است و شناخت دقیق آن برای هر فردی که قصد فعالیت در زمینه فناوری اطلاعات، مدیریت شبکه یا امنیت سایبری را دارد، ضروری است. با تسلط بر وظایف هر لایه و نحوه تعامل آنها، میتوانید ساختار شبکههای کامپیوتری را بهتر درک کنید، مشکلات را سریعتر برطرف نمایید و مسیر یادگیری فناوریهای پیشرفتهتر را با اطمینان بیشتری ادامه دهید.

