بستن
0 محصول
مشاهده سبد خرید
 حسین بهمنی
دستورات عملی VLAN در سوئیچهای Cisco IOS
1. ایجاد VLAN معمولی (Data VLAN)
2. اختصاص پورت به VLAN (Access Port)
3. ایجاد Voice VLAN
4. تنظیم Trunk VLAN
5. محدود کردن VLANهای مجاز روی Trunk
6. Native VLAN
7. Management VLAN
8. Inter-VLAN Routing (Router-on-a-Stick)
9. حذف VLAN
10. دستورات عیبیابی VLAN
VLAN یا Virtual Local Area Network روشی برای تقسیم یک شبکه فیزیکی به چندین شبکه منطقی مستقل است. با استفاده از VLAN میتوان کاربران و تجهیزات مختلف را بر اساس نیازهای سازمان در گروههای جداگانه قرار داد. این کار باعث افزایش امنیت، کاهش ترافیک Broadcast و مدیریت بهتر شبکه میشود.
در مثال زیر یک VLAN با شناسه (ID) 10 ایجاد شده و نام USERS برای آن در نظر گرفته شده است:
Switch# configure terminal
Switch(config-vlan)# exit
Switch(config)# vlan 10
Switch(config-vlan)# name USERS
Switch(config)# end
توضیح دستورات:
configure terminal : ورود به محیط پیکربندی سوئیچ.vlan 10 : ایجاد VLAN با شناسه 10.name USERS : اختصاص نام USERS به VLAN جهت شناسایی و مدیریت آسانتر.exit : خروج از حالت پیکربندی VLAN.end : خروج از حالت پیکربندی و بازگشت به محیط اجرایی.پس از ایجاد VLAN، برای مشاهده لیست VLANهای موجود و بررسی صحت پیکربندی از دستور زیر استفاده میشود:
Switch# show vlan brief
این دستور اطلاعاتی مانند شماره VLAN، نام VLAN و پورتهای عضو هر VLAN را نمایش میدهد و یکی از مهمترین دستورات برای بررسی وضعیت VLANها در سوئیچهای سیسکو محسوب میشود.
پس از ایجاد VLAN، باید پورتهای سوئیچ را به VLAN مورد نظر اختصاص داد تا دستگاههای متصل به آن پورتها عضو همان VLAN شوند. در سوئیچهای سیسکو، پورتی که تنها به یک VLAN تعلق دارد و ترافیک را بدون برچسب (Untagged) ارسال و دریافت میکند، Access Port نامیده میشود.
در مثال زیر، پورت FastEthernet 0/1 به عنوان یک Access Port پیکربندی شده و به VLAN 10 اختصاص داده میشود:
Switch# configure terminal

Switch(config)# interface fastEthernet 0/1
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10

Switch(config-if)# no shutdown
Switch(config-if)# end
توضیح دستورات:
interface fastEthernet 0/1 : ورود به محیط پیکربندی پورت Fa0/1.switchport mode access : تعیین نوع پورت به صورت Access.switchport access vlan 10 : اختصاص پورت به VLAN شماره 10.no shutdown : فعال کردن پورت در صورت غیرفعال بودن.end : خروج از محیط پیکربندی.با اجرای این تنظیمات، هر دستگاهی که به پورت Fa0/1 متصل شود، به عنوان عضوی از VLAN 10 شناخته شده و تنها با دستگاههای موجود در همان VLAN ارتباط مستقیم خواهد داشت. این موضوع باعث جداسازی منطقی کاربران و افزایش امنیت شبکه میشود.
برای اطمینان از صحت پیکربندی، میتوان از دستور زیر استفاده کرد:
Switch# show interfaces fa0/1 switchport
این دستور اطلاعات کاملی از وضعیت پورت نمایش میدهد؛ از جمله نوع پورت (Access یا Trunk)، VLAN اختصاص داده شده، وضعیت عملیاتی پورت و سایر تنظیمات مرتبط. بررسی این اطلاعات به مدیر شبکه کمک میکند تا از عضویت صحیح پورت در VLAN مورد نظر اطمینان حاصل کند.
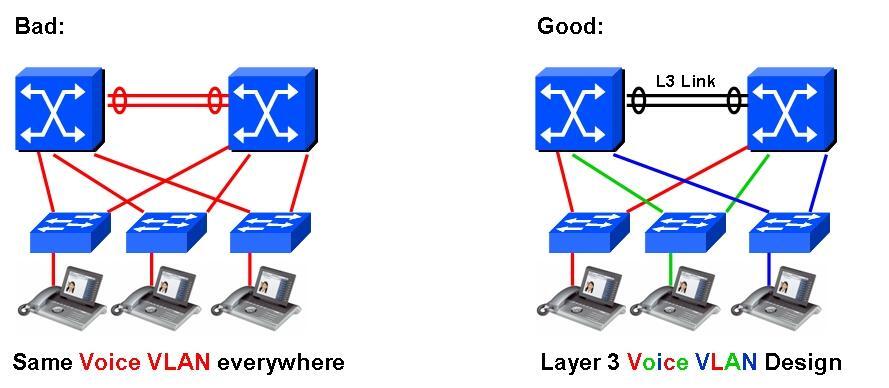
در شبکههای سازمانی که از تلفنهای تحت شبکه (IP Phone) استفاده میشود، معمولاً ترافیک صوتی از ترافیک داده جدا میشود. برای این منظور از Voice VLAN استفاده میشود. جداسازی ترافیک صوت و داده باعث افزایش کیفیت مکالمات، کاهش تأخیر (Latency)، کاهش لرزش صدا (Jitter) و مدیریت بهتر پهنای باند شبکه میشود.
در سناریوی زیر، VLAN شماره 20 برای ترافیک صوتی ایجاد شده و پورت FastEthernet 0/2 به گونهای پیکربندی میشود که ترافیک کامپیوتر متصل به تلفن در VLAN 10 و ترافیک صوتی تلفن در VLAN 20 قرار گیرد.
Switch(config)# vlan 20
Switch(config-vlan)# name VOICE
Switch(config)# interface fa0/2
Switch(config-if)# switchport mode access
Switch(config-if)# switchport access vlan 10
Switch(config-if)# switchport voice vlan 20
توضیح دستورات:
vlan 20 : ایجاد VLAN شماره 20 برای ترافیک صوتی.name VOICE : اختصاص نام VOICE به VLAN جهت شناسایی آسانتر.interface fa0/2 : ورود به تنظیمات پورت Fa0/2.switchport mode access : تنظیم پورت در حالت Access.switchport access vlan 10 : اختصاص ترافیک داده (Data) به VLAN 10.switchport voice vlan 20 : اختصاص ترافیک صوتی (Voice) به VLAN 20.در این ساختار، تلفن IP سیسکو به پورت Fa0/2 متصل میشود و کامپیوتر کاربر نیز به پورت داخلی تلفن متصل خواهد شد. تلفن IP ترافیک صوتی خود را با برچسب VLAN 20 ارسال میکند، در حالی که ترافیک کامپیوتر بدون برچسب و در VLAN 10 منتقل میشود. به این ترتیب هر دو نوع ترافیک از یک پورت فیزیکی عبور میکنند اما در دو VLAN مجزا قرار دارند.
مزایای استفاده از Voice VLAN:
برای بررسی صحت پیکربندی میتوان از دستور زیر استفاده کرد:
Switch# show interfaces fa0/2 switchport
این دستور اطلاعاتی مانند VLAN داده (Access VLAN)، VLAN صوتی (Voice VLAN)، نوع پورت و وضعیت عملیاتی آن را نمایش میدهد. مشاهده صحیح VLAN 10 به عنوان Access VLAN و VLAN 20 به عنوان Voice VLAN نشاندهنده پیکربندی موفق Voice VLAN روی پورت مورد نظر است.
در شبکههایی که بیش از یک VLAN وجود دارد، برای انتقال همزمان ترافیک چندین VLAN بین سوئیچها از Trunk Port استفاده میشود. پورت Trunk قادر است ترافیک VLANهای مختلف را از طریق یک لینک فیزیکی واحد منتقل کند. برای تشخیص اینکه هر بسته به کدام VLAN تعلق دارد، از مکانیزم IEEE 802.1Q (Dot1Q) استفاده میشود که به فریمها برچسب (Tag) VLAN اضافه میکند.
در مثال زیر، پورت GigabitEthernet 0/1 به عنوان یک پورت Trunk پیکربندی میشود تا بتواند ترافیک VLANهای مختلف را بین دو سوئیچ منتقل کند:
Switch(config)# interface gigabitEthernet 0/1
Switch(config-if)# switchport trunk encapsulation dot1q
Switch(config-if)# switchport mode trunk
توضیح دستورات:
interface gigabitEthernet 0/1 : ورود به محیط پیکربندی پورت G0/1.switchport trunk encapsulation dot1q : تعیین پروتکل برچسبگذاری VLAN بر اساس استاندارد IEEE 802.1Q.switchport mode trunk : تغییر حالت پورت از Access به Trunk.پس از اعمال این تنظیمات، پورت G0/1 میتواند ترافیک چندین VLAN را به صورت همزمان حمل کند. این قابلیت در ارتباط بین سوئیچها، سوئیچ و روتر (Router-on-a-Stick)، سوئیچ و سرورهای مجازیسازی و سایر تجهیزات شبکه بسیار کاربردی است.
فرض کنید در شبکه VLANهای 10، 20 و 30 وجود دارند. اگر دو سوئیچ توسط یک لینک Trunk به یکدیگر متصل شوند، کاربران VLAN 10 در هر دو سوئیچ میتوانند با یکدیگر ارتباط برقرار کنند و همین موضوع برای VLANهای 20 و 30 نیز صدق میکند. بدون استفاده از Trunk، برای هر VLAN باید یک لینک فیزیکی جداگانه بین سوئیچها ایجاد شود که از نظر هزینه و مدیریت شبکه مناسب نیست.
برای مشاهده وضعیت پورتهای Trunk و VLANهای مجاز روی آنها از دستور زیر استفاده میشود:
Switch# show interfaces trunk
این دستور اطلاعات مهمی مانند موارد زیر را نمایش میدهد:
بررسی خروجی این دستور یکی از مهمترین مراحل عیبیابی ارتباط VLANها بین سوئیچها محسوب میشود و به مدیر شبکه کمک میکند تا از عملکرد صحیح لینکهای Trunk اطمینان حاصل کند.
بهصورت پیشفرض، یک پورت Trunk تمامی VLANهای موجود در سوئیچ را از خود عبور میدهد. در بسیاری از شبکههای سازمانی این موضوع میتواند باعث افزایش ترافیک غیرضروری، کاهش امنیت و پیچیدهتر شدن مدیریت شبکه شود. به همین دلیل مدیران شبکه معمولاً VLANهای مجاز روی لینکهای Trunk را محدود میکنند تا فقط VLANهای مورد نیاز از آن لینک عبور کنند.
در مثال زیر، تنها VLANهای 10، 20 و 30 مجاز به عبور از پورت Trunk هستند:
Switch(config)# interface g0/1
Switch(config-if)# switchport trunk allowed vlan 10,20,30
توضیح دستورات:
interface g0/1 : ورود به تنظیمات پورت GigabitEthernet 0/1.switchport trunk allowed vlan 10,20,30 : تعیین VLANهای مجاز برای عبور از لینک Trunk. در این حالت فقط VLANهای 10، 20 و 30 از این پورت عبور خواهند کرد و سایر VLANها مسدود میشوند.در صورتی که بعداً نیاز به عبور VLAN جدیدی از لینک Trunk باشد، میتوان بدون حذف تنظیمات قبلی، VLAN مورد نظر را به لیست اضافه کرد:
Switch(config-if)# switchport trunk allowed vlan add 40
با اجرای این دستور، VLAN 40 نیز به VLANهای مجاز اضافه شده و از طریق لینک Trunk منتقل خواهد شد.
فرض کنید در یک سازمان VLANهای زیر وجود دارند:
اگر سوئیچ مقصد فقط به کاربران، تلفنها و سرورها سرویس ارائه دهد، نیازی به انتقال ترافیک VLAN 40 روی لینک Trunk وجود ندارد. در این شرایط محدود کردن VLANهای مجاز باعث کاهش ترافیک غیرضروری و افزایش کارایی شبکه خواهد شد.
برای مشاهده VLANهای مجاز و وضعیت لینک Trunk از دستور زیر استفاده میشود:
Switch# show interfaces trunk
در خروجی این دستور بخشی با عنوان Vlans allowed on trunk نمایش داده میشود که VLANهای مجاز برای عبور از لینک را مشخص میکند. بررسی این قسمت در هنگام عیبیابی ارتباط VLANها بین سوئیچها بسیار مهم است و به مدیر شبکه کمک میکند تا از صحت پیکربندی لینک Trunk اطمینان حاصل کند.
در شبکههای سازمانی، برای مدیریت و دسترسی به تجهیزات شبکه مانند سوئیچها، روترها و اکسسپوینتها، معمولاً یک VLAN مجزا به نام Management VLAN ایجاد میشود. این VLAN برای ترافیک مدیریتی اختصاص داده شده و باعث میشود دسترسی مدیران شبکه از ترافیک کاربران عادی جدا شود. این جداسازی علاوه بر افزایش امنیت، مدیریت و عیبیابی تجهیزات را نیز سادهتر میکند.
در مثال زیر، VLAN شماره 100 به عنوان VLAN مدیریتی ایجاد شده و یک آدرس IP به رابط مجازی آن اختصاص داده میشود:
Switch(config)# vlan 100
Switch(config-vlan)# name MANAGEMENT
Switch(config)# interface vlan 100
Switch(config-if)# ip address 192.168.100.2 255.255.255.0
Switch(config-if)# no shutdown
Switch(config)# ip default-gateway 192.168.100.1
vlan 100 : ایجاد VLAN شماره 100 برای مدیریت تجهیزات.name MANAGEMENT : اختصاص نام MANAGEMENT به VLAN.interface vlan 100 : ایجاد و ورود به رابط مجازی VLAN (SVI).ip address 192.168.100.2 255.255.255.0 : اختصاص آدرس IP به رابط مدیریتی سوئیچ.no shutdown : فعالسازی رابط VLAN.ip default-gateway 192.168.100.1 : تعیین دروازه پیشفرض برای ارتباط با شبکههای دیگر.رابط SVI (Switch Virtual Interface) یک رابط منطقی روی سوئیچ است که امکان اختصاص آدرس IP به VLAN را فراهم میکند. از طریق این آدرس IP میتوان سوئیچ را از راه دور مدیریت کرد. در سوئیچهای لایه 2، این IP صرفاً برای مدیریت دستگاه استفاده میشود و وظیفه مسیریابی بین VLANها را بر عهده ندارد.
فرض کنید در یک سازمان، کاربران در VLAN 10 قرار دارند و تجهیزات شبکه در VLAN 100 مدیریت میشوند. مدیر شبکه میتواند از طریق آدرس 192.168.100.2 به سوئیچ متصل شده و تنظیمات آن را مدیریت کند، بدون اینکه ترافیک مدیریتی با ترافیک کاربران عادی مخلوط شود.
برای مشاهده وضعیت تمامی رابطها و آدرسهای IP پیکربندیشده روی سوئیچ از دستور زیر استفاده میشود:
Switch# show ip interface brief
این دستور اطلاعات مهمی مانند نام رابط، آدرس IP، وضعیت پروتکل و وضعیت عملیاتی (Up/Down) را نمایش میدهد. اگر رابط VLAN 100 در وضعیت up/up قرار داشته باشد، نشاندهنده فعال بودن Management VLAN و آماده بودن سوئیچ برای مدیریت از طریق شبکه است. همچنین در صورت بروز مشکل، این دستور یکی از مهمترین ابزارهای عیبیابی برای بررسی وضعیت رابطهای شبکه محسوب میشود.
بهصورت پیشفرض، دستگاههایی که در VLANهای مختلف قرار دارند نمیتوانند با یکدیگر ارتباط برقرار کنند، زیرا هر VLAN یک Broadcast Domain مستقل محسوب میشود. برای برقراری ارتباط بین VLANها باید از فرآیند Inter-VLAN Routing استفاده کرد.
یکی از روشهای متداول برای پیادهسازی این قابلیت در شبکههای کوچک و متوسط، استفاده از Router-on-a-Stick است. در این روش، یک پورت فیزیکی روتر از طریق یک لینک Trunk به سوئیچ متصل میشود و برای هر VLAN یک زیررابط (Subinterface) روی همان پورت روتر ایجاد میگردد.
در مثال زیر، برای VLANهای 10 و 20 دو زیررابط روی پورت GigabitEthernet 0/0 ایجاد شده است:
Router(config)# interface g0/0.10
Router(config-subif)# encapsulation dot1Q 10
Router(config-subif)# ip address 192.168.10.1 255.255.255.0
Router(config)# interface g0/0.20
Router(config-subif)# encapsulation dot1Q 20
Router(config-subif)# ip address 192.168.20.1 255.255.255.0
interface g0/0.10 : ایجاد زیررابط برای VLAN 10.encapsulation dot1Q 10 : اختصاص VLAN 10 به این زیررابط با استفاده از استاندارد 802.1Q.ip address 192.168.10.1 255.255.255.0 : تعیین آدرس IP دروازه (Gateway) برای VLAN 10.interface g0/0.20 : ایجاد زیررابط برای VLAN 20.encapsulation dot1Q 20 : اختصاص VLAN 20 به زیررابط دوم.ip address 192.168.20.1 255.255.255.0 : تعیین آدرس Gateway برای VLAN 20.هر Subinterface نماینده یک VLAN است و آدرس IP اختصاص داده شده به آن به عنوان Gateway دستگاههای آن VLAN استفاده میشود.
برای انتقال همزمان ترافیک VLANهای مختلف به روتر، پورت متصل به روتر باید در حالت Trunk قرار گیرد:
Switch(config)# interface g0/1
Switch(config-if)# switchport mode trunk
فرض کنید یک کامپیوتر در VLAN 10 با آدرس 192.168.10.100 قصد ارتباط با یک سرور در VLAN 20 با آدرس 192.168.20.100 را دارد.
به این ترتیب ارتباط بین دو VLAN برقرار میشود.
برای مشاهده زیررابطهای روتر:
Router# show ip interface brief
برای بررسی وضعیت لینک Trunk روی سوئیچ:
Switch# show interfaces trunk
برای بررسی ارتباط بین VLANها:
PC> ping 192.168.20.100
در صورت پیکربندی صحیح Subinterfaceها، تنظیم Gateway روی کلاینتها و فعال بودن لینک Trunk، دستگاههای موجود در VLANهای مختلف قادر خواهند بود از طریق روتر با یکدیگر ارتباط برقرار کنند.
پس از پیکربندی VLANها، یکی از مهمترین وظایف مدیر شبکه بررسی صحت تنظیمات و عیبیابی مشکلات احتمالی است. در سوئیچهای سیسکو مجموعهای از دستورات کاربردی وجود دارد که اطلاعات کاملی درباره VLANها، پورتها، لینکهای Trunk و آدرسهای MAC ارائه میدهند. استفاده صحیح از این دستورات به مدیر شبکه کمک میکند تا مشکلات ارتباطی را سریعتر شناسایی و رفع کند.
Switch# show vlan brief
این دستور فهرست تمامی VLANهای ایجاد شده روی سوئیچ را نمایش میدهد. اطلاعاتی مانند شماره VLAN، نام VLAN و پورتهای عضو هر VLAN در خروجی قابل مشاهده است.
کاربرد:
Switch# show interfaces trunk
این دستور اطلاعات کاملی درباره پورتهای Trunk نمایش میدهد.
کاربرد:
Switch# show interfaces switchport
این دستور وضعیت تمامی پورتهای سوئیچ را از نظر VLAN نمایش میدهد.
کاربرد:
Switch# show mac address-table
سوئیچ آدرسهای MAC دستگاههای متصل را در این جدول ذخیره میکند.
کاربرد:
Switch# show running-config
این دستور تنظیمات فعال و در حال اجرای سوئیچ را نمایش میدهد.
کاربرد:
Switch# show ip interface brief
این دستور خلاصهای از وضعیت تمامی رابطهای شبکه را نمایش میدهد.
کاربرد:
در بسیاری از سازمانها برای افزایش امنیت، مدیریت بهتر منابع و کاهش ترافیک Broadcast، شبکه به چند VLAN مختلف تقسیم میشود. نمونهای از یک طراحی استاندارد به شکل زیر است:
| VLAN ID | Name | کاربرد |
|---|---|---|
| 10 | USERS | کاربران سازمان |
| 20 | VOICE | تلفنهای تحت شبکه (VoIP) |
| 30 | SERVERS | سرورها و سرویسهای مرکزی |
| 40 | CCTV | دوربینهای مداربسته |
| 50 | WIFI | شبکه بیسیم |
| 99 | NATIVE | Native VLAN برای لینکهای Trunk |
| 100 | MANAGEMENT | مدیریت تجهیزات شبکه |
در این سناریو، هر واحد یا سرویس در VLAN مخصوص خود قرار میگیرد و در صورت نیاز، ارتباط بین VLANها از طریق روتر یا سوئیچ لایه 3 انجام میشود. این مدل یکی از رایجترین و استانداردترین روشهای VLAN بندی در شبکههای سازمانی مبتنی بر تجهیزات سیسکو محسوب میشود و پایه بسیاری از طراحیهای حرفهای شبکه را تشکیل میدهد.

